Włamali się do firmy Trumpa. Liczba klientów mówi wszystko
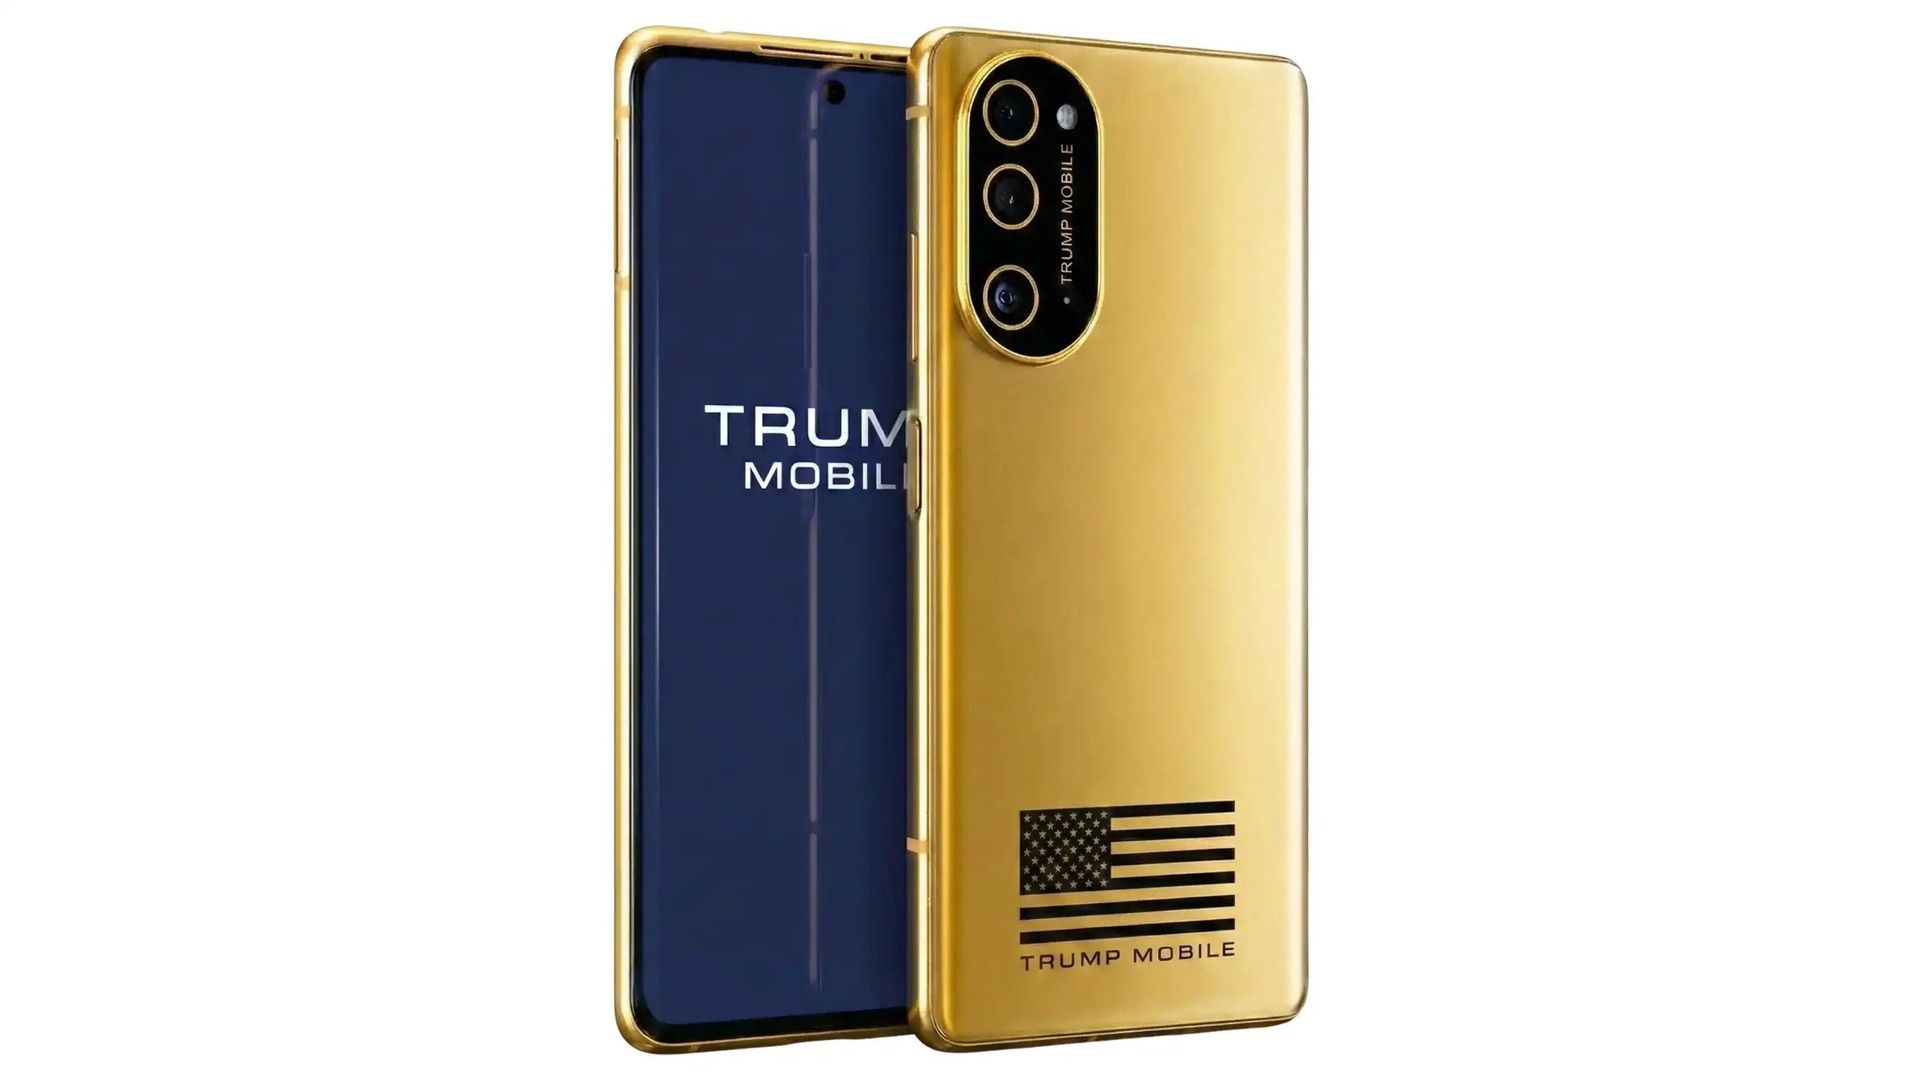
Trump Mobile padło ofiarą cyberataku. Hakerzy wykradli dane 3615 osób i opublikowali je w dark webie. Co ciekawe, liczba ta może pokazywać rzeczywistą skalę działalności operatora – baza jest zaskakująco mała.
Jak informuje Straight Arrow News, grupa cyberprzestępcza BYOD włamała się do systemów Trump Mobile i opublikowała dane klientów w dark webie. W bazie znajduje się dokładnie 3615 rekordów.
To stosunkowo niewielka liczba. Co więcej, według Straight Arrow News żaden członek rodziny Trumpa nie znalazł się wśród osób, których dane wyciekły.
Hakerzy zdobyli jednak całkiem sporo informacji. W bazie znalazły się m.in.:
imiona i nazwiska,
adresy e-mail,
numery telefonów,
adresy zamieszkania,
informacje o zamówieniach,
dane dotyczące wykupionych usług.
Straight Arrow News skontaktował się z osobami znajdującymi się w bazie. Część potwierdziła, że ujawnione informacje są prawidłowe. Niektórzy twierdzili jednak, że nigdy nie byli klientami Trump Mobile.
WIDEO
Byłem w chińskim Apple Storze. Porównałem ceny iPhone'ów z polskimi
To właśnie liczba klientów jest tutaj ciekawa
3615 osób to bardzo mało jak na operatora, który miał być dużym biznesem sygnowanym nazwiskiem Trumpa. Warto jednak zaznaczyć, że chodzi o klientów korzystających z usług komórkowych Trump Mobile, a nie o wszystkie osoby, które wpłaciły pieniądze na telefon T1. To dwie różne grupy.
Co więcej, w bazie znalazły się również osoby, które rozpoczęły proces zamawiania usługi, ale go nie dokończyły.
Najbardziej kuriozalna część historii dotyczy reakcji firmy. Grupa BYOD twierdzi, że poinformowała Trump Mobile o włamaniu. Według cyberprzestępców firma miała odpowiedzieć, że "nie ma zespołu, który mógłby się tym zająć", a osoby włamujące się do jej systemów określić mianem terrorystów.
Hakerzy opublikowali następnie swoją odpowiedź:
"Niestety dla nich, dane wszystkich 3615 klientów wraz z ich danymi osobowymi i szczegółami usług telekomunikacyjnych są teraz do wzięcia."
Grupa zachęcała również innych użytkowników dark webu do przejrzenia wykradzionych informacji.
Trzeba jednak podkreślić, że jest to wersja wydarzeń przedstawiona przez hakerów. Trump Mobile nie odpowiedział Straight Arrow News na prośbę o komentarz i nie potwierdził publicznie przedstawionej przez BYOD historii.
Wyciek dotknął także pracownika Trump Organization
Wśród ujawnionych danych znalazły się informacje dotyczące Erica Brunnetta, wiceprezesa i dyrektora IT Trump Organization. Według jego profilu zawodowego odpowiada on również za bezpieczeństwo informatyczne organizacji.
W bazie znalazły się także dane Nicholasa Hayesa, innego pracownika Trump Organization. Potwierdził on Straight Arrow News, że w przeszłości korzystał z Trump Mobile, ale już tego nie robi. Rodzina Trumpa nie znalazła się natomiast w ujawnionej bazie.
Hakerzy nadal mają dostęp do firmy Trumpa
BYOD twierdzi, że wykorzystało pracownika Liberty Mobile, firmy związanej z obsługą Trump Mobile. Według grupy na urządzeniu pracownika znalazło się złośliwe oprogramowanie umożliwiające przejęcie dostępu do komputera.
Następnie hakerzy mieli dostać się do systemów związanych z Trump Mobile. Grupa twierdzi nawet, że nadal ma dostęp do panelu zaplecza, a na dowód przekazała Straight Arrow News zrzut ekranu przedstawiający dane klienta. Nie oznacza to jednak, że wszystkie szczegóły ataku zostały niezależnie potwierdzone.
Paweł MaziarzRedaktor prowadzący serwis benchmark.pl
Redaktor prowadzący serwis Benchmark.pl, dziennikarz technologiczny z ponad 15-letnim doświadczeniem. Specjalizuje się w tematach związanych ze sprzętem komputerowym, rozwojem technologii AI oraz trendami w branży IT. W swojej pracy stawia na rzetelność, praktyczne podejście i pasję do nowinek technologicznych, koncentrując się na ocenie produktów pod kątem ich wartości i opłacalności dla użytkowników. W wolnym czasie angażuje się w wolontariat, aktywnie spędza czas oraz rozwija swoje zainteresowania i pasje.