
Miało być bezpieczniej, a otworzono groźną lukę: w linuksowe systemy można wstrzyknąć złośliwe pakiety TCP
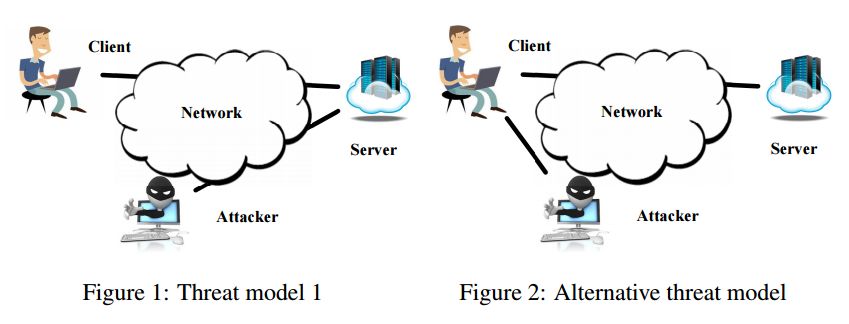
Początek sierpnia obfitował w doniesienia o przeróżnych problemach z bezpieczeństwem przeróżnych systemów informatycznych – a to jeszcze nie koniec. Podczas konferencji Usenix pokazano, jak zaimplementowany w Linuksie nowy standard, który miał uczynić internetowy protokół TCP odporniejszym na ataki, w rzeczywistościpozwala nawet na zdalne uruchomienie złośliwego kodu na podatnychmaszynach. Zagrożone są dosłownie miliardy pracujących podkontrolą Linuksa urządzeń – od serwerów, przez androidowesmartfony, po inteligentne pralki czy telewizory.