
Bezplikowe malware w PowerShellu rozmawia po DNS i kryje się w Wordzie
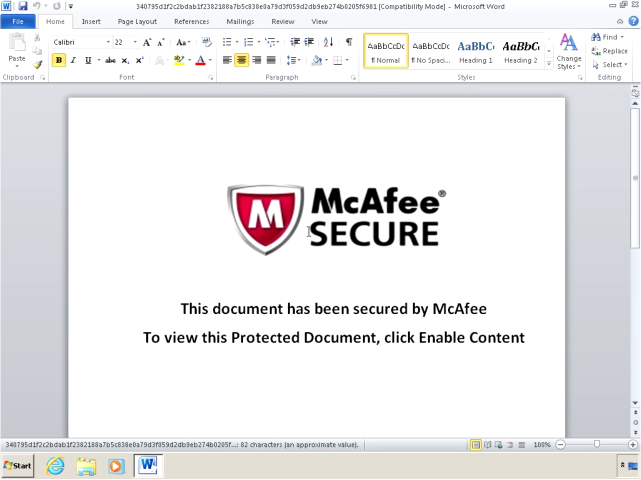
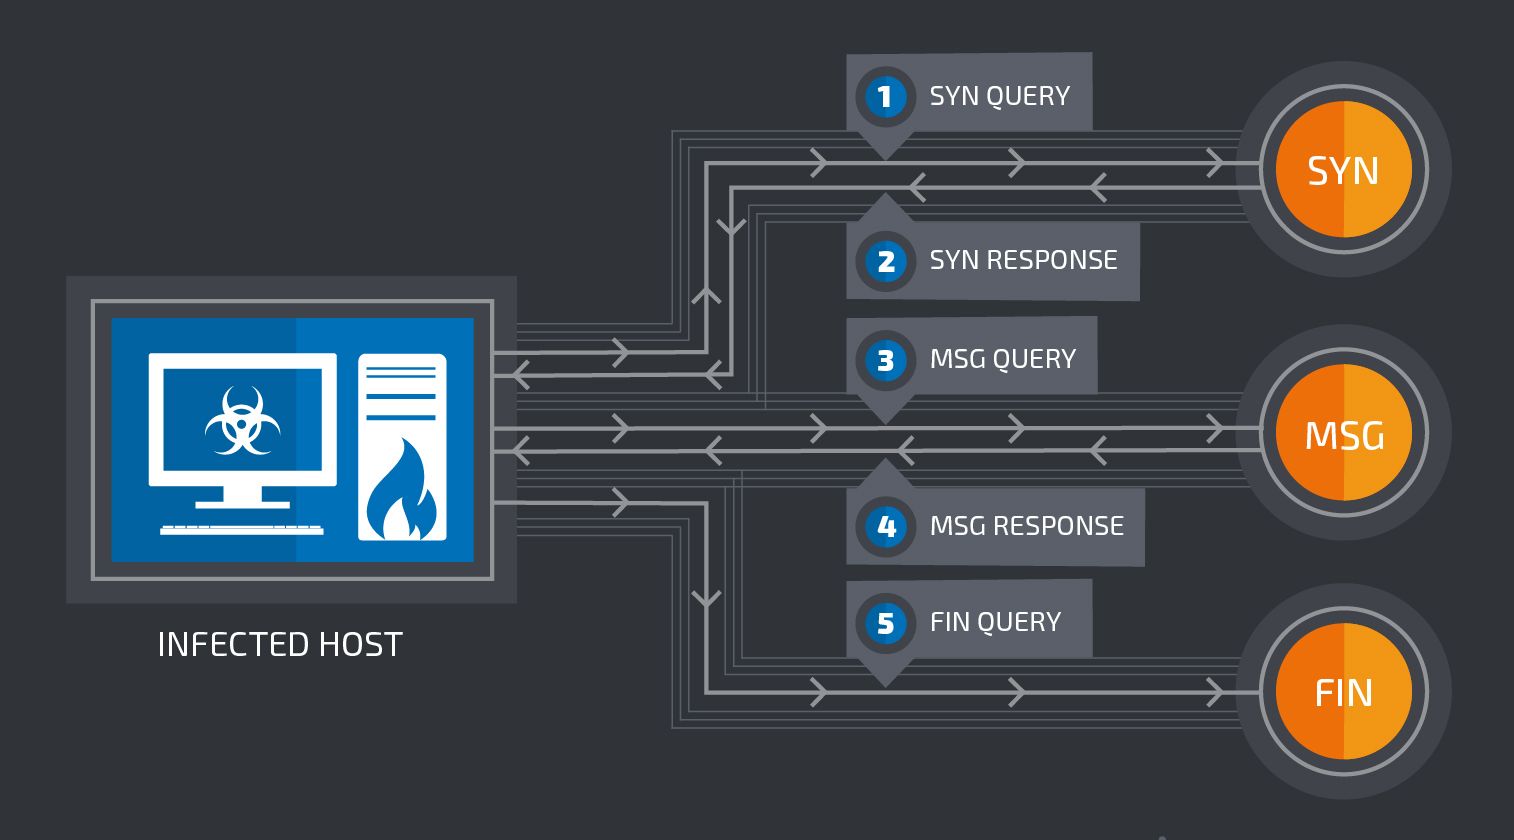
Koń trojański przeanalizowany ostatnio przez ekspertów z grupyCisco Talos pokazuje, jak pomysłowe sztuczki wykorzystują twórcymalware, by uniknąć wykrycia. W tym wypadku mamy do czynienia zeszkodnikiem zmontowanym ze skryptów PowerShella, który komunikujesię z centralą przez DNS, a przenosi w „bezpiecznym” dokumencieWorda, sam jednak nigdy nie istniejąc w postaci pliku.