"Użyto polskich serwerów". Atak na holenderską sieć

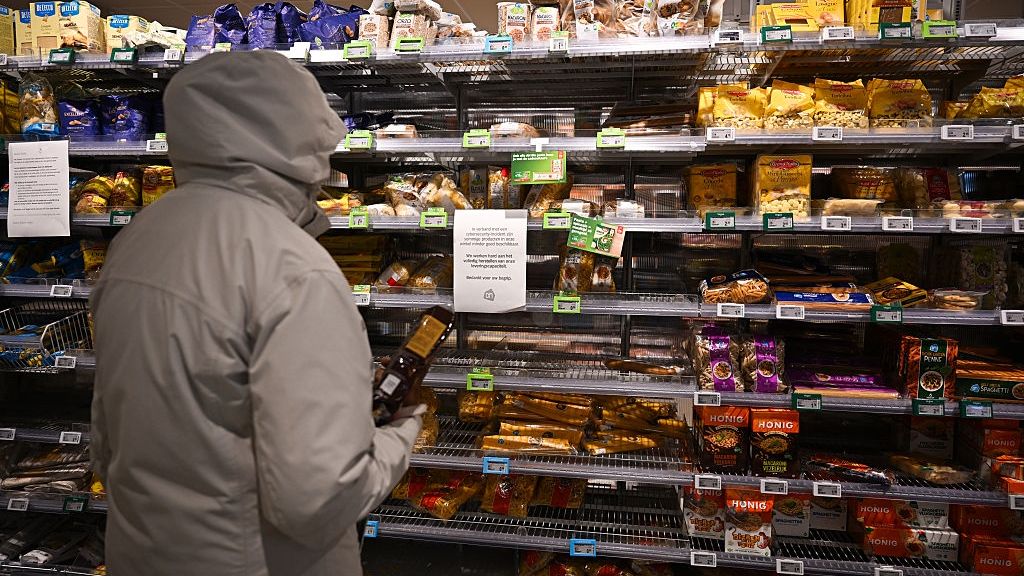
Holenderska sieć Albert Heijn mierzy się ze skutkami cyberataku, który zakłócił dostawy i pracę części systemów. NOS.nl podał, że w analizie incydentu pojawiły się serwery w USA, Polsce, Mołdawii i Turcji, ale to nie oznacza, że sprawcy działali z tych państw.

Sieć Albert Heijn została zaatakowana.Sieć Albert Heijn została zaatakowana.
Źródło zdjęć: © Getty Images | 2026 Anadolu
Aleksandra Dąbrowska

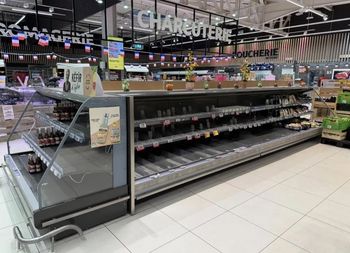
We wtorek Albert Heijn zaczął ponownie zaopatrywać sklepy w Holandii. Część centrów dystrybucyjnych wróciła do pracy, a sieć uruchomiła dodatkowe dostawy. Według osoby znającej logistykę firmy, na którą powołuje się NOS.nl, transport odbywa się jednak w sposób chaotyczny, dlatego klienci nadal mogą trafiać na braki na półkach. Lepiej ma wyglądać dostępność produktów z dłuższym terminem przydatności, a większe problemy mogą dotyczyć warzyw i owoców. Na początku zakłócenia objęły też elektroniczne etykiety cenowe, które pokazywały nieaktualne promocje, choć ceny naliczane przy kasach były poprawne.

Według NOS.nl, powołującego się na anonimowe źródła, w ataku wykorzystano serwery w kilku państwach, w tym serwery w Polsce. Obok Polski pojawiają się także Stany Zjednoczone, Mołdawia i Turcja. Sam ten trop nie wskazuje jednak miejsca, z którego działali napastnicy, bo ruch internetowy mógł być przekierowywany przez maszyny rozmieszczone w różnych częściach świata. Albert Heijn nie potwierdza formalnie włamania i określa zdarzenie jako incydent cyberbezpieczeństwa.

Co wiadomo o skali ataku na Albert Heijn

Ekspert ds. cyberbezpieczeństwa Pim Takkenberg ocenił, że ustalenie, z jakich serwerów korzystali napastnicy, nie pokazuje jeszcze, jak daleko zdołali wejść do firmowych systemów. Według niego możliwy jest zarówno scenariusz, w którym firma wykryła intruzów wcześnie, jak i taki, w którym uzyskali oni dostęp do części danych. Ahold Delhaize przekazała, że rozpoczęła kontrolowane przywracanie części usług i na tym etapie nie ma dowodów na kradzież danych klientów ani pracowników. Szczegółów technicznych spółka nie ujawnia, powołując się na trwające dochodzenie i zabezpieczanie infrastruktury.


WIDEO
Myłem zęby szczoteczką z kamerą. Tak działa Dyson CameraJet

Podobny incydent pojawił się także w Belgii, gdzie działa należąca do tej samej grupy sieć Delhaize. Sklepy pozostały tam otwarte, kasy działały, a strona internetowa i aplikacja były dostępne, ale firma informowała o problemach z wewnętrznymi systemami i czasowej niedostępności obsługi klienta.

Atak we Francji i brak wspólnego tropu

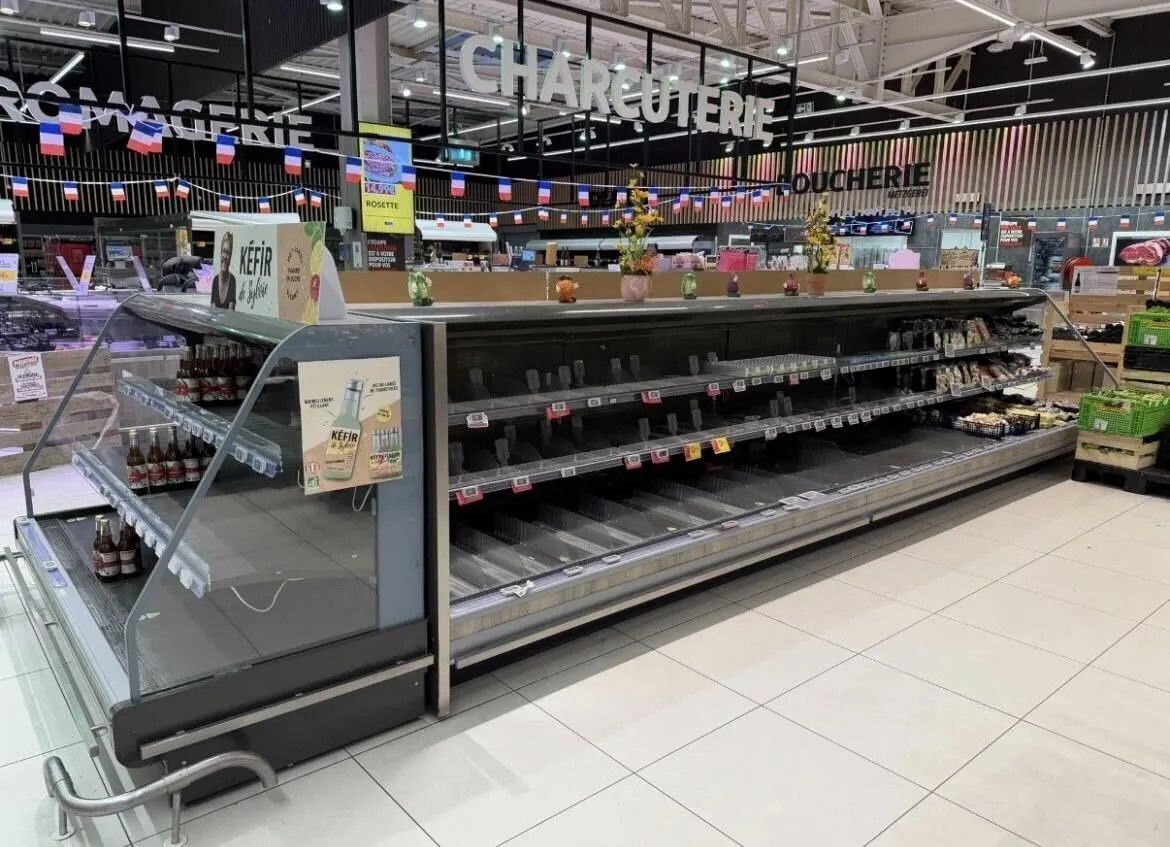
Do poważnego cyberataku doszło też we Francji. Hakerzy zdalnie zmienili ustawienia urządzeń sterujących chłodzeniem w supermarketach, podnosząc temperaturę chłodziarek i zamrażarek nawet do 50 stopni Celsjusza. Skutkiem były zniszczone produkty, a w części sklepów także pożary. Ucierpiały setki placówek różnych sieci, w tym Intermarché, Coopérative U, Carrefour i Monoprix.

Na razie nie ma potwierdzenia, że incydenty w Holandii, Belgii i Francji mają tych samych sprawców. Holenderskie Narodowe Centrum Cyberbezpieczeństwa nie widzi obecnie podstaw, by łączyć atak na Ahold Delhaize z wydarzeniami we Francji.

Wybrane dla Ciebie
MOŻE JESZCZE JEDEN ARTYKUŁ? ZOBACZ CO POLECAMY