Cyberatak na ENEL-MED. Uzyskano dostęp do części danych pacjentów

Centrum Medyczne ENEL-MED podało, że 24 września wykryło incydent w obszarze cyberbezpieczeństwa połączony z naruszeniem poufności danych. Firma zapewniła, że zdarzenie nie zakłóca istotnie jej działalności, ale w ramach ataku uzyskano dostęp do części danych pacjentów.

Polskie firmy na celowniku hakerówENEL-MED zgłosił incydent bezpieczeństwa
Źródło zdjęć: © Pixabay
Oskar Ziomek

Jak wynika z komunikatu spółki, zarząd Centrum Medycznego ENEL-MED otrzymał informację o zdarzeniu 24 września 2026 r. w godzinach wieczornych. Po wykryciu problemu firma od razu uruchomiła działania, które miały ograniczyć jego negatywne skutki.

Spółka poinformowała, że zawiadomiła Centralne Biuro Zwalczania Cyberprzestępczości oraz CESIRT prowadzony przez Centrum e-Zdrowia. Zgłoszenie trafiło również do Cert Polska i do Prezesa Urzędu Ochrony Danych Osobowych.

Według ENEL-MED incydent bezpieczeństwa IT nie wpływa w istotny sposób na operacyjne działanie spółki. W raporcie podano, że mimo wykrytego naruszenia firma nie odnotowała istotnych zakłóceń w bieżącym funkcjonowaniu. Firma przekazała też, że podjęła natychmiastowe działania zabezpieczające. Objęły one sieć, systemy spółki oraz dane klientów.


WIDEO
Huawei znów to zrobił. Ten tablet mieści się w kieszeni

Opublikowany komunikat nie precyzuje, jakiego rodzaju dane objęło naruszenie ani jaka była skala incydentu. W później opublikowanym oświadczeniu podano jednak, że w wyniku cyberataku uzyskano dostęp do części danych pacjentów. Ma to dotyczyć co najwyżej 3 proc. całej bazy - wynika z komunikatu ENEL-MED.

Potwierdzamy, że doszło do incydentu bezpieczeństwa polegającego na nieuprawnionym dostępie do części infrastruktury informatycznej enel-med. Analiza zdarzenia nadal trwa (...) Naruszenie może dotyczyć ok. 3% całej bazy pacjentów. Zdarzenie zostało szybko wykryte, a cyberatak przerwany.

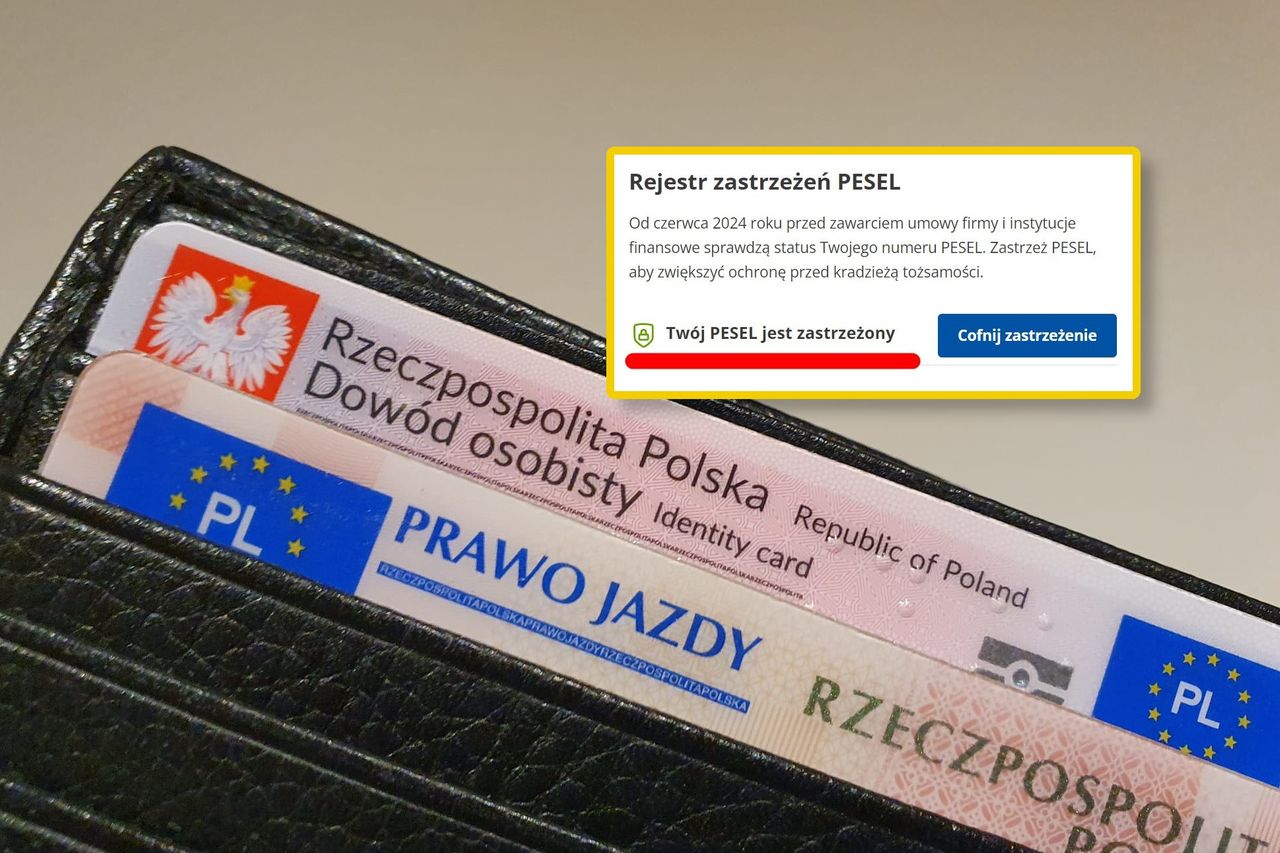
ENEL-MED przekazał tę informację rynkowi w formie raportu bieżącego jako informację poufną, powołując się na art. 17 ust. 1 rozporządzenia MAR. Firma zaleca zastosować powszechne metody bezpieczeństwa, w tym zastrzec PESEL i ostrożnie reagować na wszelkie wiadomości SMS, e-mail oraz połączenia telefoniczne. ENEL-MED dodaje, że z każdym pacjentem, którego dane mogły wyciec, skontaktuje się indywidualnie.

Wybrane dla Ciebie
ZATRZYMAJ SIĘ NA CHWILĘ… TE ARTYKUŁY WARTO PRZECZYTAĆ