Ogromny wyciek danych medycznych Polaków. Co najmniej milion osób

Aleksandra Dąbrowska
dowód osobistyDoszło do wycieku danych pacjentów.
Źródło zdjęć: © WP

Z systemów firmy Qbusoft, producenta aplikacji Medyc.pl, mogły wyciec dane osobowe i medyczne pacjentów z setek placówek. Jak podał serwis CyberDefence24, skala incydentu nie została jeszcze potwierdzona, ale nieoficjalne ustalenia wskazują, że naruszenie może obejmować co najmniej milion osób.
Pierwszym publicznym sygnałem był komunikat Odwykowo-Psychiatrycznego Ośrodka Leczniczego z Inowrocławia. Placówka poinformowała pacjentów, że naruszenie dotknęło system dostawcy oprogramowania.

"Z przykrością informujemy, że system naszego podmiotu przetwarzającego, tj. Qbusoft Sp. z o.o. z siedzibą w Olsztynie (producenta oprogramowania Medyc), padł ofiarą cyberataku, w wyniku którego doszło do naruszenia poufności Pani/Pana danych osobowych pacjentów Oddziału Dziennego Leczenia Uzależnień naszego Ośrodka" – czytamy w zawiadomieniu. Według tej informacji incydent w inowrocławskiej placówce dotyczył danych z okresu od 1 lipca 2024 r. do 23 sierpnia 2026 r.

Nie tylko Inowrocław

CyberDefence24 podał, że do kradzieży danych miało dojść po wykorzystaniu podatności typu SQL Injection. Napastnik uzyskał nieuprawniony dostęp do zaszyfrowanego archiwum bazy danych. Jednocześnie sama placówka zaznaczyła, że mimo szyfrowania trzeba przyjąć najgorszy wariant.


WIDEO
Ta gwiazda ma 20 km średnicy. Co 20 dni produkuje intensywne błyski

"W bazie danych systemowej pola imię, nazwisko oraz PESEL były przechowywane w formie zaszyfrowanej. Jednak ze względu na strukturę zastosowanego kodu, dostawca nakazał przyjąć scenariusz, że dane te były łatwe do odszyfrowania i należy założyć, że atakujący uzyskali dostęp do danych w formie jawnej" – przekazano w komunikacie. Ośrodek wskazał też na duże prawdopodobieństwo przejęcia danych medycznych. System Medyc obsługiwał ponad 10 tys. wizyt dziennie.

Skala wycieku danych z Medyc nadal pozostaje niepotwierdzona

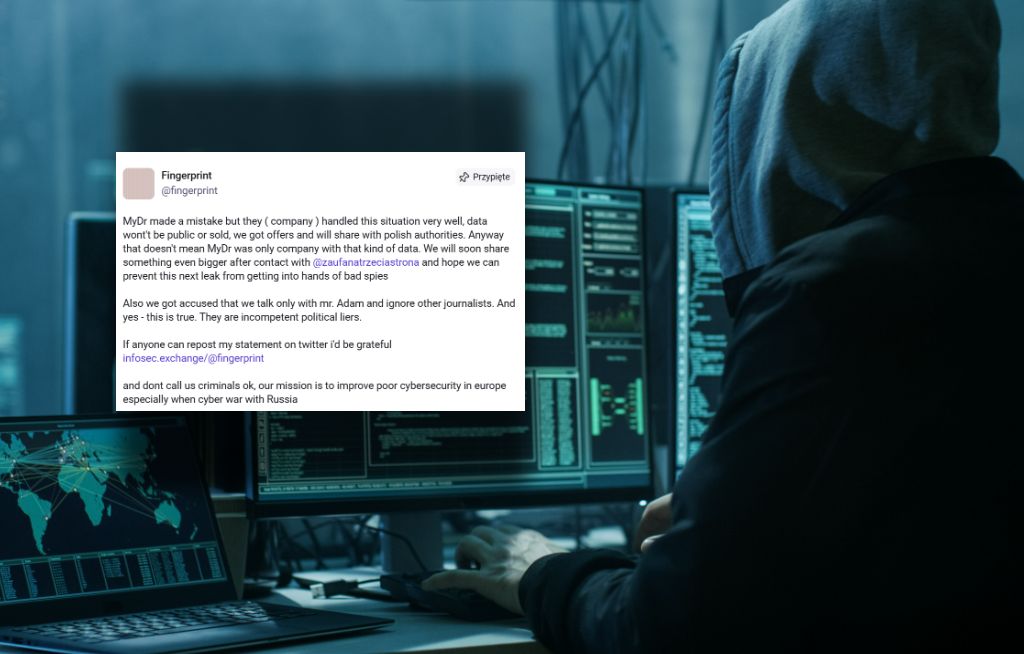
Według Zaufanej Trzeciej Strony za włamaniem ma stać ten sam atakujący, którego wcześniej łączono z wyciekiem z MyDr, działający pod pseudonimem "fingerprint". Jak podaje CyberDefence24, nieoficjalne informacje również mają to potwierdzać. Serwis zwrócił uwagę, że przy takiej liczbie obsługiwanych wizyt baza mogła zawierać dane bardzo dużej grupy pacjentów.

W artykule Adama Haertle na łamach Zaufanej Trzeciej Strony napisano: "Zakładając, że liczba wizyt może przekładać się na liczbę pacjentów w podobnej proporcji, jak w firmie MyDr, możemy podejrzewać, że w bazie Medyc znajdowały się dane powyżej miliona pacjentów." Jednocześnie dokładna liczba poszkodowanych nie została dotąd oficjalnie potwierdzona.

Serwis wskazał również, że Qbusoft nie odpowiedział na pytania dotyczące incydentu przed publikacją materiału. Stanowisko przekazało natomiast CSIRT Centrum e-Zdrowia.

"Eksperci CSIRT CeZ są zaangażowani w prace nad usuwaniem skutków incydentu w firmie Medyc. Jednak wiodącą rolę w obsłudze tego incydentu pełni obecnie Centralne Biuro Zwalczania Cyberprzestępczości (oddział w Warszawie). Z uwagi na dobro postępowania oraz obowiązujące przepisy, na obecnym etapie nie udzielamy informacji dotyczących szczegółów zdarzenia, jego zakresu ani prowadzonych ustaleń." – przekazało CSIRT Centrum e-Zdrowia. W związku z tym incydentem eksperci rekomendują także niezwłoczne zastrzeżenie numeru PESEL.

Wybrane dla Ciebie
ZANIM WYJDZIESZ... NIE PRZEGAP TEGO, CO CZYTAJĄ INNI!