

Źródło artykułu:
W
www.dobreprogramy.pl
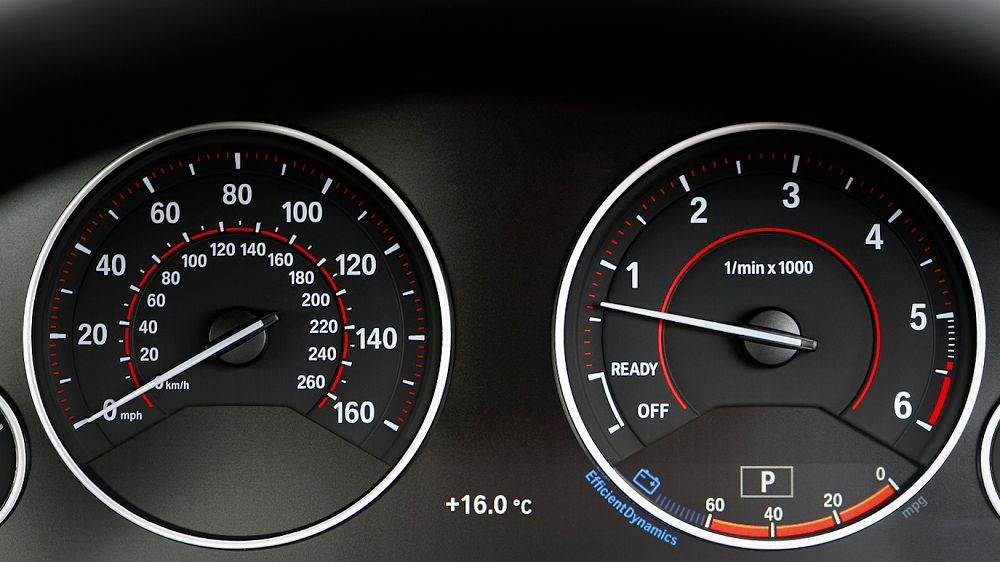
Testy penetracyjne, szukanie luk w zabezpieczeniach i ich łamanie przy pomocy pakietu Metasploit, od teraz będą mogły przebiegać na szerszą skalę. Po aktualizacji narzędzia i położeniu nacisku na rozszerzenie możliwości API o komunikację ze sprzętem (Hardware Bridge), platforma obsługuje teraz także wiele urządzeń, w tym samochodowe magistrale CAN – w dużym uproszczeniu: komputery pokładowe.