NASK uruchomił państwowy Bug Bounty. W puli milion złotych
Jak poinformował NASK, rusza państwowy program Bug Bounty dla publicznych serwisów. Pula nagród wynosi 1 mln zł, a badacze bezpieczeństwa mają wskazywać luki, zanim wykorzystają je cyberprzestępcy.
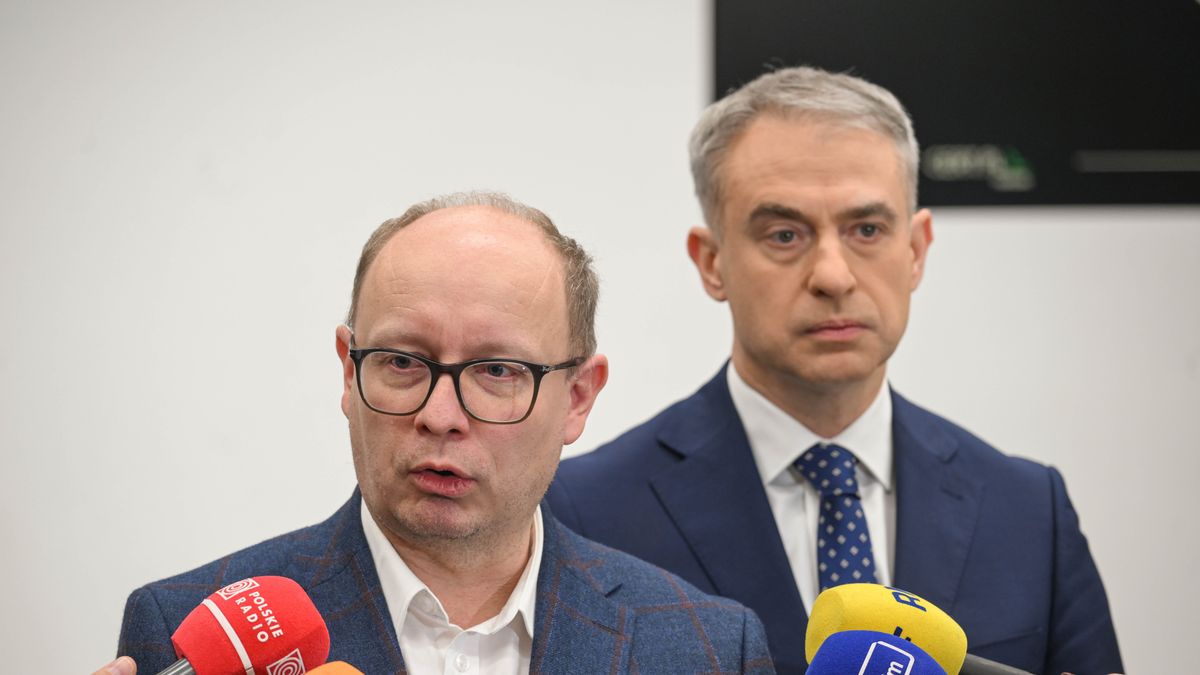
Minister cyfryzacji Krzysztof Gawkowski (P) oraz dyrektor NASK Radosław Nielek (L)
Na początek program obejmuje portal gov.pl, systemy NASK i CERT Polska, komunikator mSzyfr oraz rozwiązania gminy Władysławowo. Za jedno potwierdzone zgłoszenie podatności uczestnik może dostać do 20 tys. zł. Zgłoszenia przyjmuje platforma hack.cert.pl, a łącznie do puli trafił jak na razie milion złotych.
Skala problemu szybko rośnie. Od stycznia do września 2026 r. na świecie wykryto ponad 105 tys. nowych podatności, czyli więcej niż w całym 2025 r., gdy odnotowano ich blisko 71 tys. W ciągu trzech lat liczba podatności obsłużonych przez CERT Polska wzrosła o ponad 300 proc.
Krzysztof Gawkowski wskazał, że tak szybki wzrost pokazuje skalę wyzwań dla państwowych systemów. Radosław Nielek podkreślił z kolei, że samo znalezienie luki nie wystarczy, jeśli instytucja nie potrafi sprawnie jej usunąć. Program ma więc łączyć zgłoszenie z szybką reakcją po stronie administracji.
WIDEO
Zabrałem vivo X500 Pro Max na rejs. Telekonwerter dał radę
Według NASK to jedna z pierwszych na świecie państwowych platform Bug Bounty dla sektora publicznego. Całość działa na infrastrukturze instytutu, bez udziału zewnętrznych serwisów. Dzięki temu informacje o podatnościach mają pozostawać w zamkniętym obiegu pod kontrolą zespołów, które je weryfikują i usuwają.
Udział w programie mogą wziąć osoby pełnoletnie, które mają numer PESEL, polską rezydencję podatkową i wskażą polski rachunek bankowy do wypłaty nagrody. NASK zaznacza też, że lista uczestniczących instytucji może się rozszerzać, jeśli kolejne podmioty zdecydują się na kontrolowane testy bezpieczeństwa.
Równolegle NASK uruchamia serwis wiedza.cert.pl i rozbudowuje moje.cert.pl. Według instytutu nowe narzędzia mają pomóc polskim organizacjom lepiej zapobiegać incydentom i szybciej reagować, gdy do cyberataku już dojdzie.
Oskar Ziomek
Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.