

Oszustwo często zaczyna się od komunikatu, który wygląda wiarygodnie. "Twoja aplikacja mobilna straci ważność. Zainstaluj nową wersję" – to jeden z przykładów podanych przez bank. Drugi brzmi: "Zmieniliśmy stronę logowania. Kliknij link i potwierdź dane" – wskazuje PKO Bank Polski.
Przestępcy liczą przede wszystkim na pośpiech. Chcą, by klient kliknął link, wpisał dane logowania albo pobrał aplikację bez sprawdzenia źródła. "Nie wysyłamy linków do pobrania aplikacji w wiadomościach SMS i e-mail" – przypomina PKO Bank Polski.
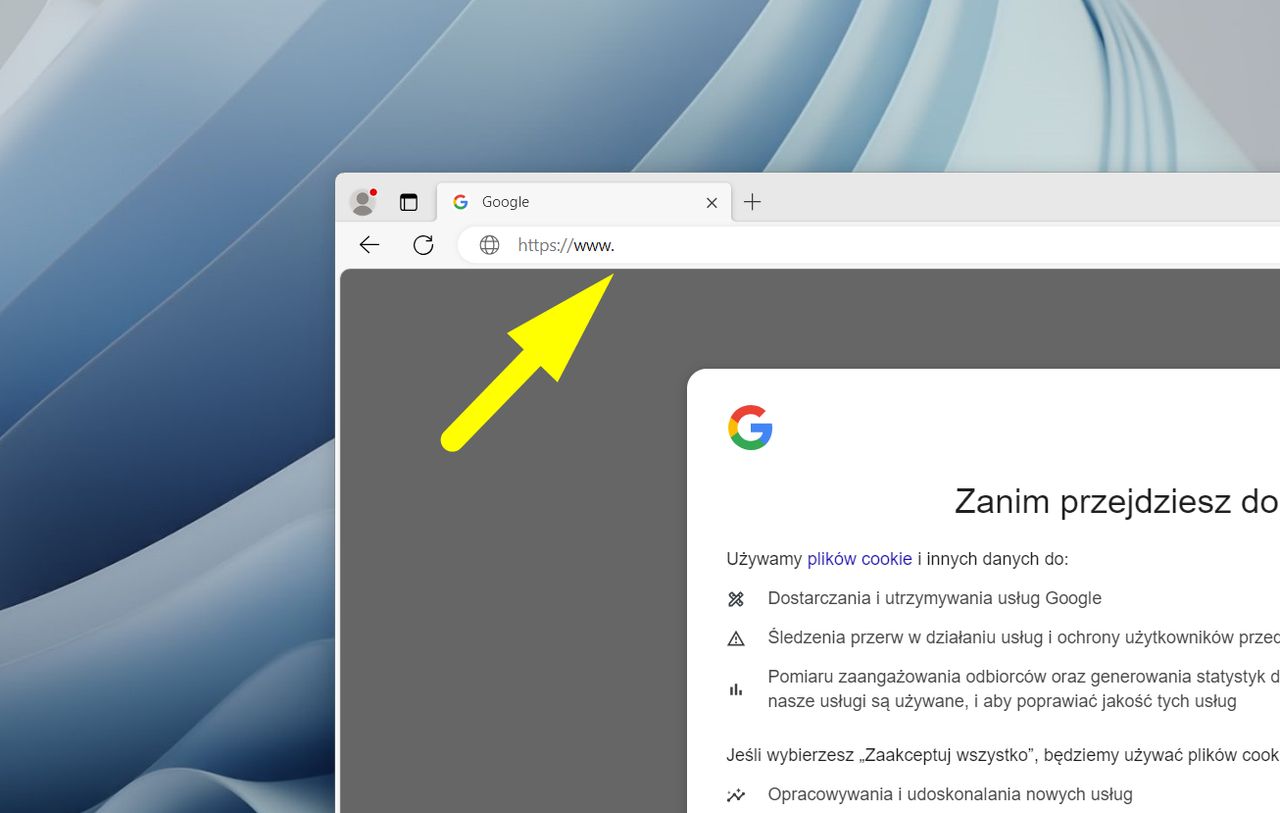
Bank zaleca, by adres strony logowania wpisywać samodzielnie w przeglądarce lub korzystać z zapisanej zakładki. To ma ograniczyć ryzyko wejścia na fałszywą stronę logowania, która może wyglądać podobnie do prawdziwego serwisu i nakłaniać do wpisania danych.
WIDEOMop elektryczny, który wyczyści się sam. Oto Dyson W1 PencilWash
Ostrzeżenie dotyczy też rozmów telefonicznych. Cyberprzestępcy mogą dzwonić z numerów przypominających numer banku i przekonywać, że sytuacja jest pilna. PKO podkreśla, że jego pracownicy nie proszą o przelew na inne konto ani o login, hasło, dane karty czy kod BLIK.
Jeśli odzywa się osoba podająca się za pracownika banku, klient może sprawdzić jej tożsamość w aplikacji mobilnej IKO. Bank zaznacza, że oszuści próbują wzbudzić strach i skłonić do szybkiej decyzji, zanim klient zweryfikuje rozmówcę lub miejsce logowania.


Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.