

E-mail ma przypominać zwykłą korespondencję od operatora sieci komórkowej. Z informacji przekazanych przez CERT Polska wynika, że wiadomość sugeruje konieczność pilnego uregulowania rachunku, co ma skłonić odbiorcę do szybkiego kliknięcia.
Najważniejszym elementem oszustwa jest odnośnik umieszczony w treści wiadomości. Zamiast do prawdziwego formularza płatności prowadzi on na podstawioną witrynę przygotowaną przez przestępców, która ma wyglądać wiarygodnie.
Na kolejnym etapie użytkownik może zostać poproszony nie tylko o opłacenie rzekomej faktury, ale też o wpisanie danych dostępu. Według ostrzeżenia celem kampanii phishingowej jest również przejęcie danych karty płatniczej.
WIDEONVIDIA RTX Spark w Blender - co daje DLSS 4.5 w lekkim laptopie?
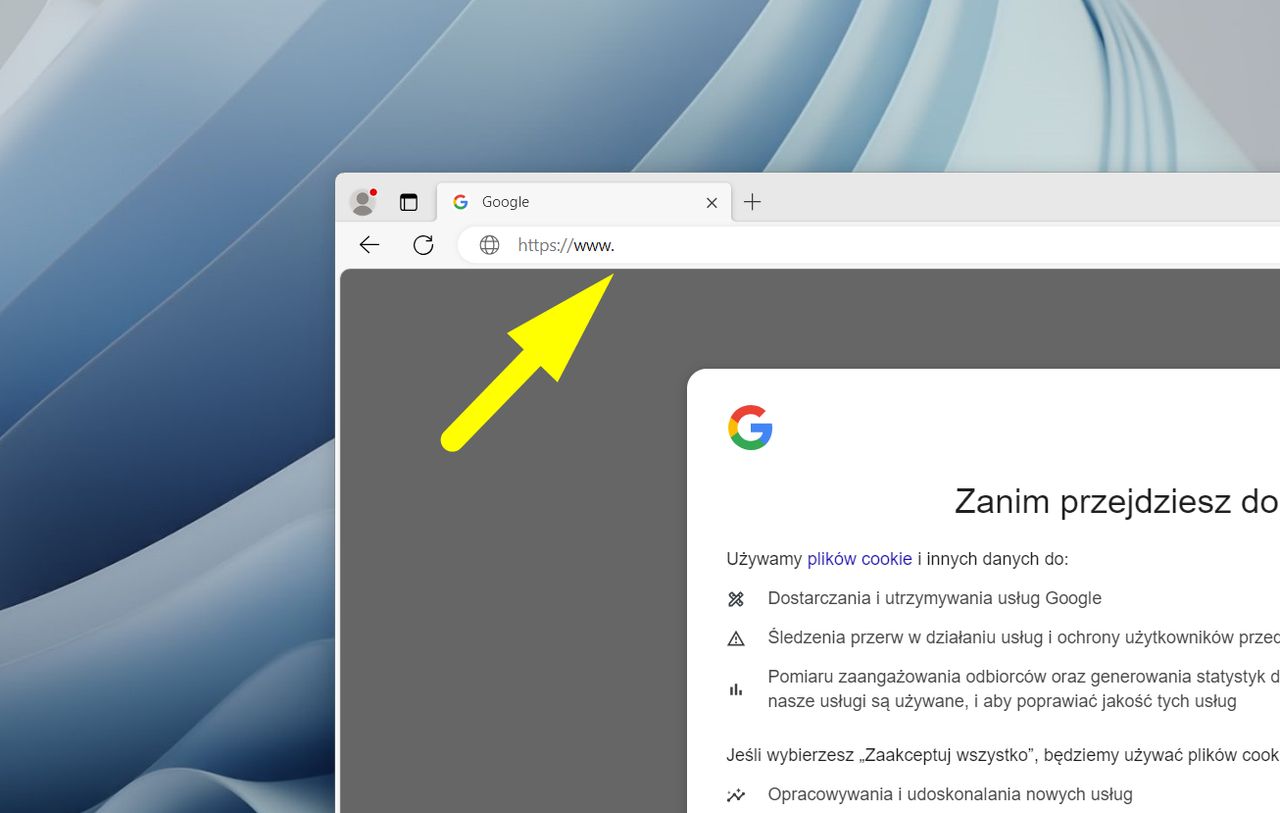
CERT Polska zaleca, by dokładnie sprawdzać adres nadawcy oraz domenę strony, na której ma odbyć się płatność. To podstawowa metoda weryfikacji, gdy wiadomość wygląda jak standardowy kontakt od dostawcy usług.
Informacje o rachunkach najlepiej potwierdzać bezpośrednio w oficjalnym serwisie operatora. Eksperci radzą, by nie korzystać z linku przesłanego w e-mailu, nawet jeśli wiadomość sprawia wrażenie autentycznej.
Podejrzane wiadomości e-mail i fałszywe strony internetowe można zgłaszać do CERT Polska przez serwis incydent.cert.pl. Takie zgłoszenia przyjmuje też aplikacja mObywatel w usłudze "Bezpiecznie w sieci".

Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.