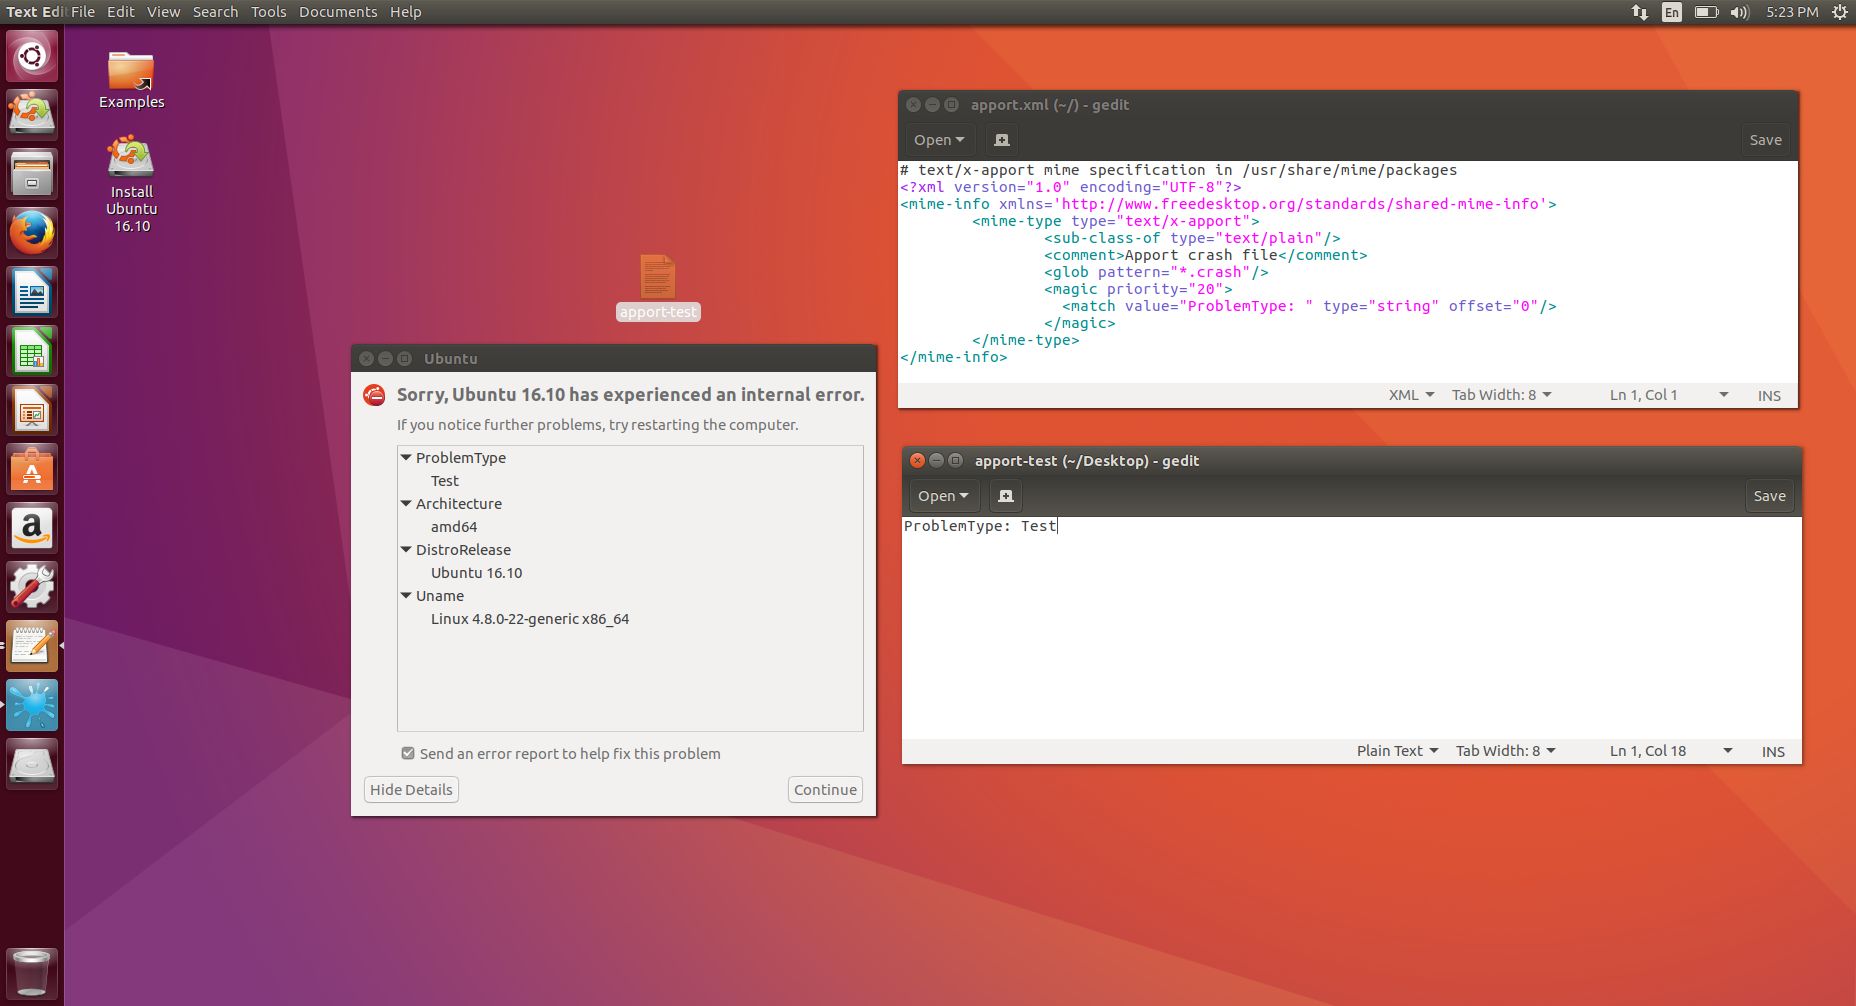

Raport o błędach w Ubuntu sam z trywialnym błędem, pozwalającym na zdalny atak
Wszystkie wersje Ubuntu od czasu wydania 12.10 Quantal Quetzal sąpodatne na zdalne uruchomienie kodu, przeniesionego w złośliwympliku. Irlandzki badacz Donncha O'Cearbhaill zainspirował sięodkryciem przez Chrisa Evansa lukw Gstreamerze – i odkrył analogiczną lukę w systemowejaplikacji zgłaszania błędów. Ponownie więc okazuje się, żedesktopowy Linux i bezpieczeństwo niekoniecznie chodzą ze sobą wparze.