

Windows XP miał być chroniony przed piractwem za pomocą nowego systemu aktywacji produktu. Mimo to jeszcze przed premierą internetu obiegła kompletna wersja Windows XP Professional wraz ze słynnym kluczem. Po latach Dave W. Plummer, emerytowany inżynier Microsoftu, opowiedział, jak wyglądała historia jednego z najbardziej rozpoznawalnych kluczy w historii Windows.
WIDEOPierwszy taki telewizor? Gracze będą zachwyceni!
Klucz to nie wszystko
Plummer był głównym autorem mechanizmu Windows Product Activation po stronie systemu operacyjnego. Jak wyjaśnia, nie odpowiadał za sam algorytm generowania kluczy. Jego zadaniem było zabezpieczenie całego mechanizmu i zintegrowanie go z Windowsem.
Microsoft musiał jednak rozwiązać problem dużych klientów korporacyjnych. Firmy posiadające setki tysięcy komputerów nie chciały aktywować każdego egzemplarza Windows osobno, szczególnie gdy komputery nie miały dostępu do internetu.
Powstał więc mechanizm Volume Licensing. Klienci otrzymywali specjalne nośniki oraz klucze VLK (Volume License Key), które pozwalały instalować system bez standardowej aktywacji.
I właśnie tutaj zaczyna się ciekawsza część historii.
Microsoft ukrył na płycie… Boba
Plummer zastosował dodatkowe zabezpieczenie. System sprawdzał nie tylko sam klucz, ale również to, czy instalowany Windows pochodzi ze specjalnego nośnika Volume Licensing. Na płycie znajdowało się około 10 MB specjalnie przygotowanych danych, których nie było na zwykłej płycie Windows XP. Dane zostały skompresowane i wielokrotnie zaszyfrowane.
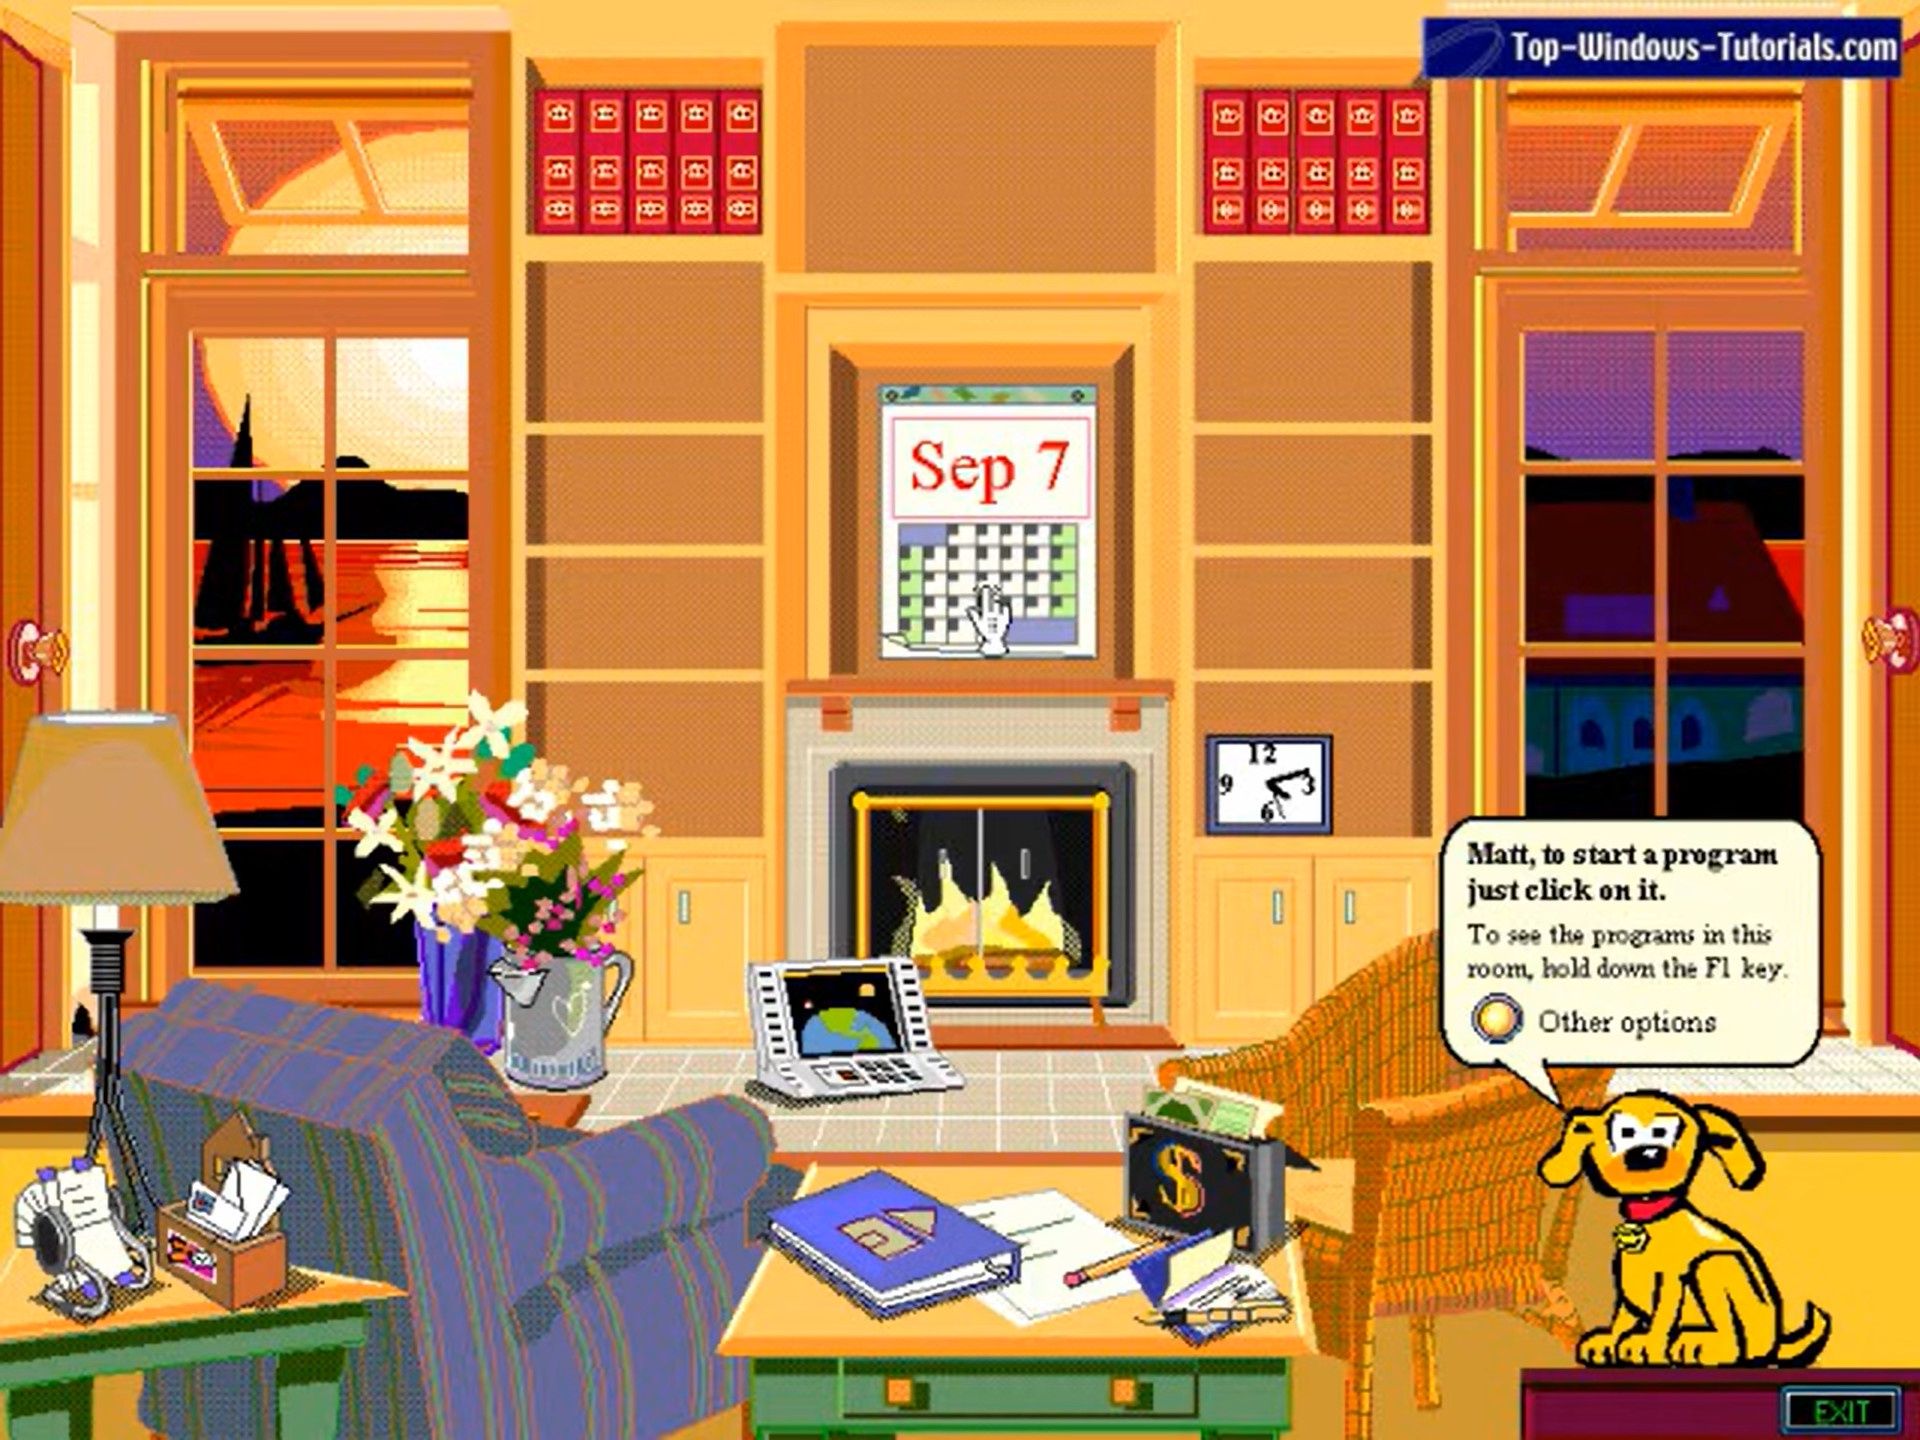
Ich źródłem był... Microsoft Bob – zapomniany przez większość użytkowników system firmy z 1995 r. Plummer potrzebował po prostu dużej ilości odpowiednio wyglądających danych, więc wykorzystał istniejący materiał. Jak wspomina, chodziło mu o uzyskanie losowych danych. Dlatego sięgnął po już skompresowany obraz plików Boba, zamiast polegać wyłącznie na generatorze liczb losowych.
Dzięki temu zwykła płyta Windows XP nie wystarczała do wykorzystania klucza VLK.
Słynny klucz do Windowsa XP
Słynny klucz musiał najpierw przejść standardową matematyczną walidację klucza produktu. Jeśli jednak zgadzał się również ze specjalnym nośnikiem Volume Licensing, Windows Product Activation pomijał dalszą część procesu. Instalacja wyglądała więc jak w pełni legalna instalacja korporacyjnej wersji systemu.
To właśnie połączenie odpowiedniego klucza i odpowiedniej płyty było kluczowe.
Wyciek nastąpił jeszcze przed premierą
Windows XP trafił do produkcji 24 sierpnia 2001 r., natomiast oficjalna premiera systemu odbyła się 25 października. Około pięciu tygodni przed premierą grupa warezowa Devils0wn, znana również jako Devil's Own, opublikowała w internecie kompletny, niebędący wersją beta obraz Windows XP Professional Corporate wraz z kluczem.
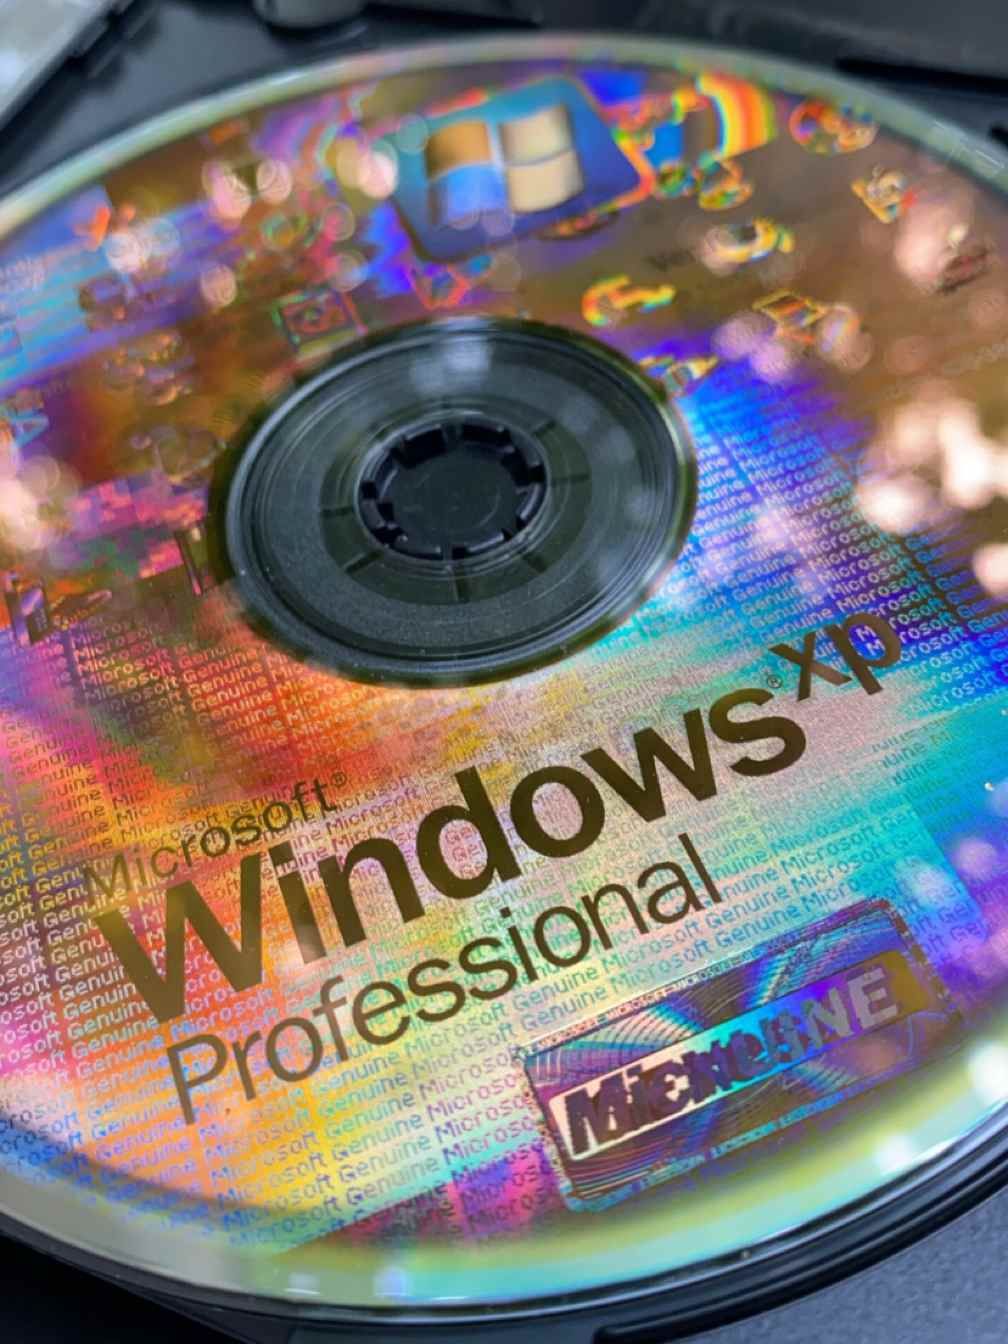
Problem polegał na tym, że był to właśnie specjalny nośnik Volume Licensing. Piraci nie potrzebowali więc już niczego więcej. Wystarczyło połączyć wyciekłą płytę z wyciekłym kluczem. Niektórzy po prostu zapisywali kod na płycie markerem, a inni tworzyli obrazy systemu z kluczem już wpisanym na stałe.
Kto wyniósł klucz z Microsoftu? Tego do dziś nie wiadomo. Plummer uważa, że najbardziej prawdopodobnym źródłem był partner OEM lub producent sprzętu, który otrzymał finalną wersję systemu odpowiednio wcześnie, aby przygotować komputery na premierę Windows XP.
W tym kontekście najczęściej pojawia się nazwa Dell, choć wspominano również o Intelu. Plummer podkreśla jednak, że nie wie, kto faktycznie odpowiadał za wyciek. Jedno było natomiast jasne: niewiele organizacji miało dostęp do odpowiedniego nośnika i klucza na tak wczesnym etapie.
Microsoft nie wyłączył całego mechanizmu
Firma zareagowała na wyciek, ale nie mogła po prostu zablokować wszystkich kluczy Volume Licensing. W Windows XP Service Pack 1 zaczęto blokować identyfikatory produktów powiązane z ujawnionymi kluczami. W kolejnych wersjach systemu oraz wraz z rozwojem Windows Genuine Advantage kontrole stały się bardziej rygorystyczne .Co ważne, Microsoft nadal pozwalał korzystać z innych, niewykradzionych kluczy VLK.
Historia FCKGW pokazuje więc dość nietypową porażkę zabezpieczenia. Sam mechanizm aktywacji był zaprojektowany tak, aby utrudnić nieautoryzowane instalacje. Problem pojawił się w momencie, gdy zarówno właściwy nośnik, jak i pasujący do niego klucz opuściły firmę jeszcze przed premierą systemu. A wtedy nawet najlepsze zabezpieczenia nie miały już większego znaczenia.

Redaktor prowadzący serwis Benchmark.pl, dziennikarz technologiczny z ponad 15-letnim doświadczeniem. Specjalizuje się w tematach związanych ze sprzętem komputerowym, rozwojem technologii AI oraz trendami w branży IT. W swojej pracy stawia na rzetelność, praktyczne podejście i pasję do nowinek technologicznych, koncentrując się na ocenie produktów pod kątem ich wartości i opłacalności dla użytkowników. W wolnym czasie angażuje się w wolontariat, aktywnie spędza czas oraz rozwija swoje zainteresowania i pasje.