

Systemy bezpieczeństwa CERT Orange Polska wykryły serię takich wiadomości. Ich treść była identyczna, a przestępcy podmieniali jedynie dane rzekomego konsultanta i nazwę banku. SMS miał wyglądać jak element procedury prowadzonej już podczas rozmowy telefonicznej.
W tym schemacie potwierdzenia nie wysyła bank, tylko sam oszust, który wcześniej dzwoni do ofiary. Kod z wiadomości oraz nazwisko "doradcy" mają stworzyć wrażenie oficjalnej obsługi. W praktyce służą jedynie temu, by rozmówca uznał połączenie za wiarygodne.
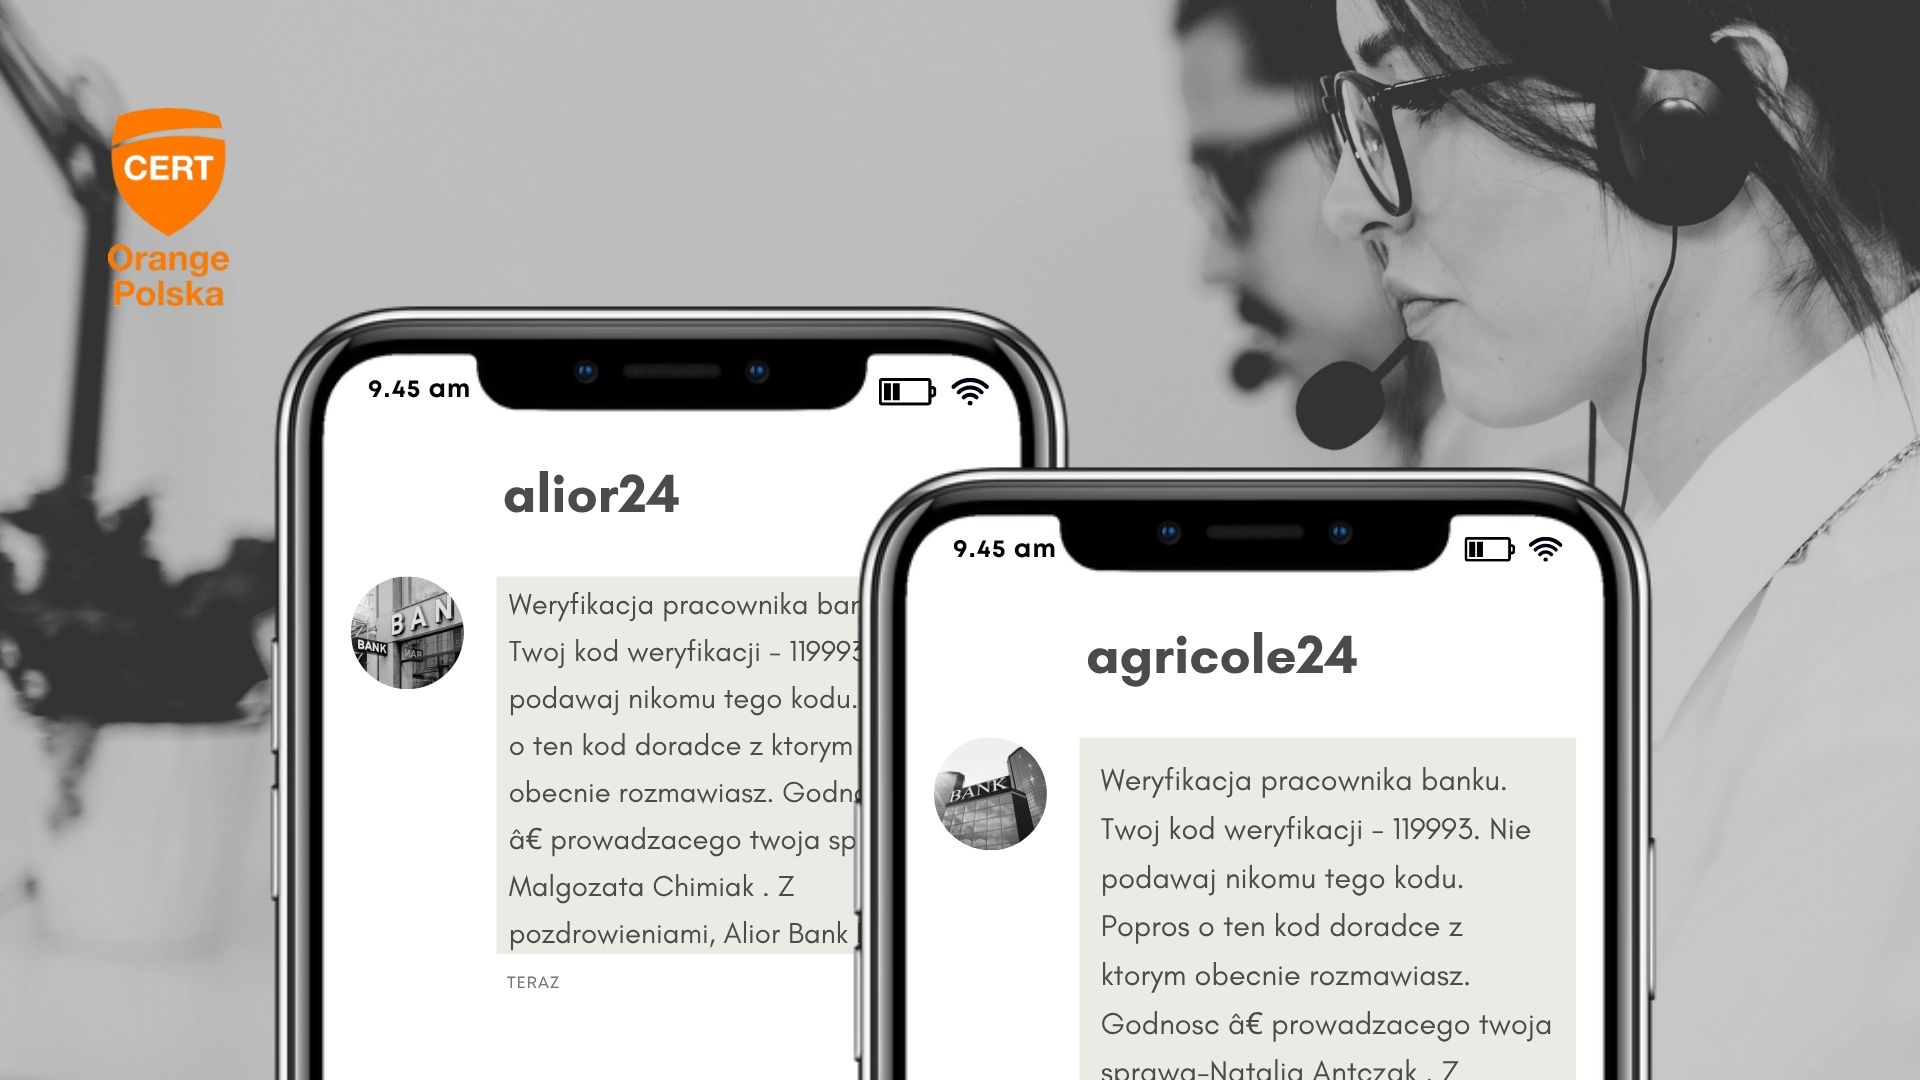
CERT Orange zaznacza, że takie SMS-y nie zawierają linków, więc nie są klasycznym phishingiem. Cały mechanizm opiera się na socjotechnice. Wiadomość ma wesprzeć narrację przedstawianą przez dzwoniącą osobę i zwiększyć szansę, że klient wykona kolejne polecenia.
WIDEOEkspert odszedł z Anthropic i ostrzega: „Sztuczna inteligencja może nas zabić”
Jeśli ktoś chce sprawdzić, czy kontakt rzeczywiście pochodzi z banku, powinien korzystać wyłącznie z oficjalnych kanałów swojej instytucji. Według ostrzeżenia pomocne może być zalogowanie do aplikacji mobilnej, gdzie część banków pokazuje sposób potwierdzenia tożsamości konsultanta.
Zdarza się też, że aplikacja bankowa wysyła w trakcie rozmowy komunikat push. Akceptacja takiego powiadomienia bywa warunkiem dalszego połączenia z prawdziwym pracownikiem. SMS z kodem nie powinien zastępować takiej formy weryfikacji.
Gdy pojawiają się wątpliwości, najlepiej przerwać rozmowę, samodzielnie znaleźć numer banku i zapytać, czy ktoś faktycznie dzwonił. CERT Orange Polska odradza też wdawanie się w dyskusję, bo oszust zwykle wzmacnia presję, mówiąc o poważnym zagrożeniu i szybko uciekającym czasie.

Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.