
Uwaga na DOUBLEPULSAR: furtka NSA na tysiącach maszyn z Windowsem
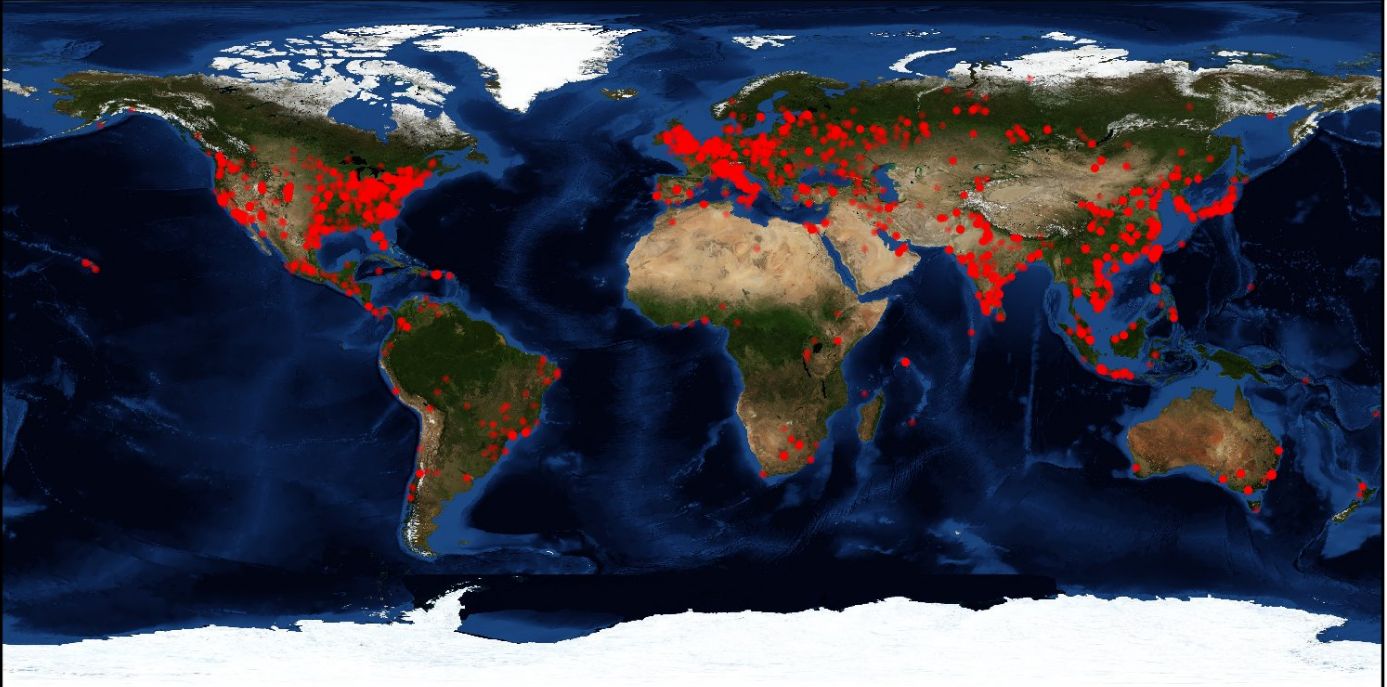
Upublicznione na Święta Wielkanocne przez grupę Shadow BrokersexploityNSA do systemów Windows zostały przez Microsoft szybkookreślone jako niegroźne – w marcu wydano biuletynybezpieczeństwa, w których trafchciał, że załatano też te luki, które były przez rządowecyberbronie wykorzystywane. Błędem jest jednak uważać, że tylkoexploity 0-day mają wartość dla cyberprzestępców. Te starsze teżsą niezłe i można nimi wiele zdziałać. Tak właśnie się stałotym razem. Jeden z udostępnionych przez Shadow Brokers exploitówrobi w Sieci prawdziwą karierę.