
Kolejna poważna luka Androida odkryta. 90% urządzeń podatnych na wykradanie danych
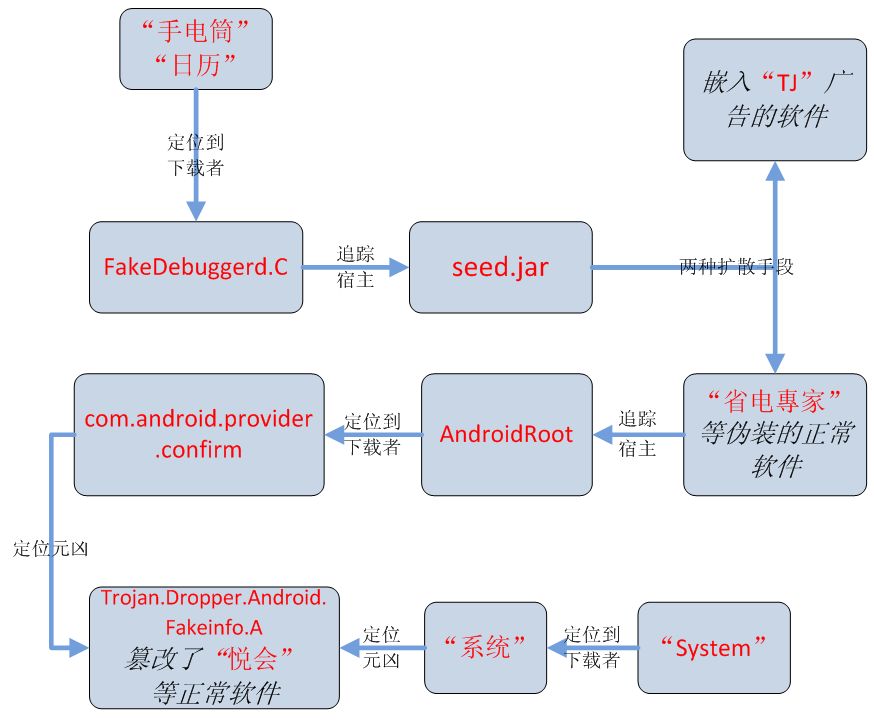
Grupa chińskich badaczy z firmy 360 zajmującej się rozwiązaniami antywirusowymi, odkryła kolejną lukę w kodzie źródłowym Androida. Podatność nazwana Fakedebuggerd umożliwia wykonanie złośliwego kodu z wykorzystaniem praw roota. Podatnymi na atak są urządzenia wyposażone w Androida od wersji 4.0 do 4.4, czyli zdecydowana większość obecnie sprzedawanych smartfonów oraz tabletów. O sprawie informuje portal Techworm.