
Błąd Infineona to miliony kluczy RSA do wymiany. Można je złamać za grosze
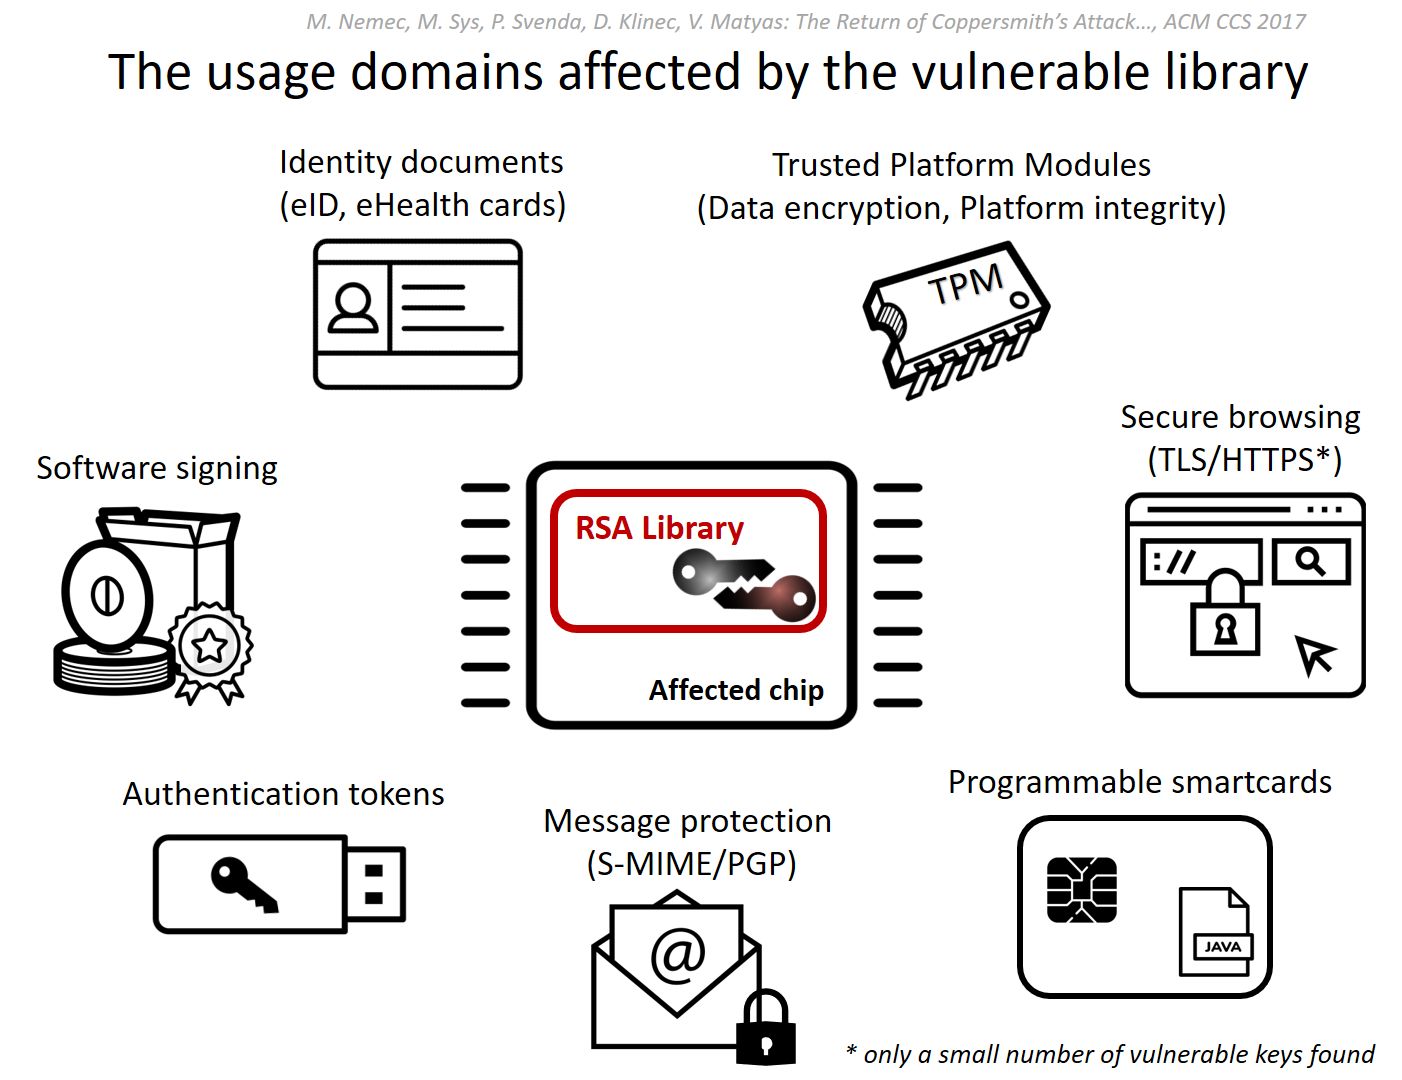
Zasygnalizował ten problem Microsoft w swoich październikowychbiuletynach bezpieczeństwa – układ Trusted Platform Moduleprodukcji Infineona miał generować słabe pary kluczy, czyniącszyfrowanie w praktyce bezużytecznym. Za sprawą czeskich isłowackich badaczy z Uniwersytetu Masaryka dowiadujemy się jednak orealnej skali zagrożenia. Co najmniej jedna czwarta wszystkichmodułów TPM na świecie generowała słabe klucze. Laptopy,serwery, smartkarty, sprzętowe tokeny bezpieczeństwa takie jakpopularny Yubikey – wygenerowane na nich klucze można złamaćstosunkowo niewielkim kosztem. Katastrofa gorsza chyba nawet odostatnio ujawnionych lukw WPA2.