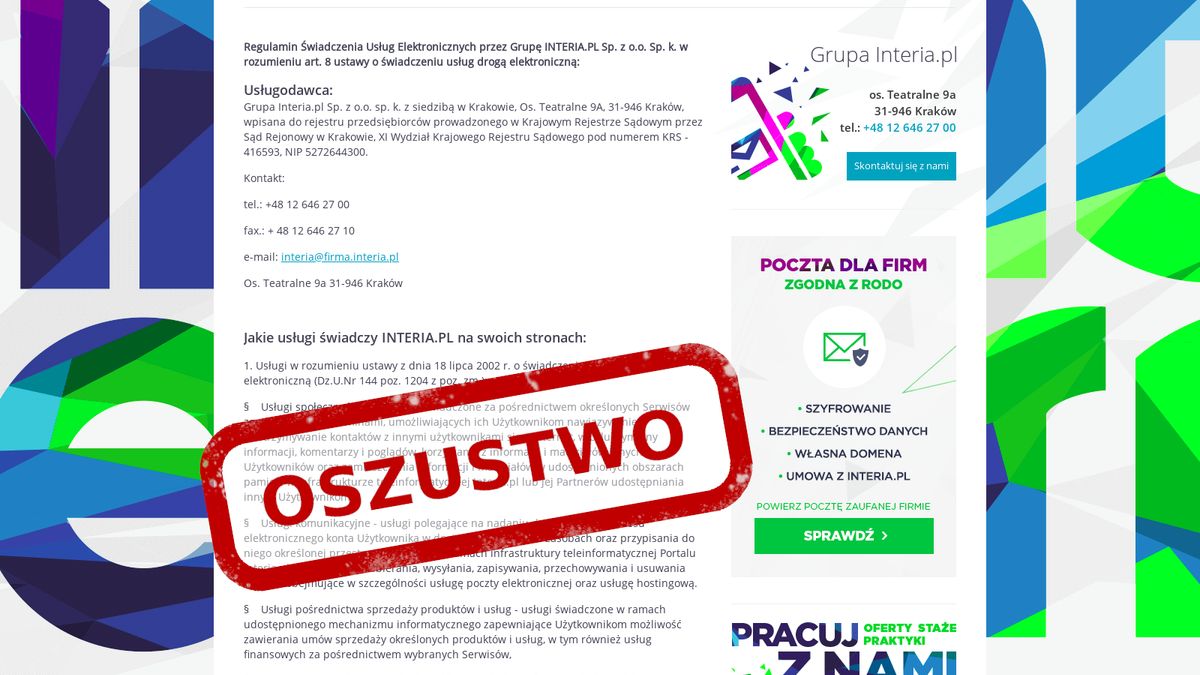


Opisywany problem dotyczy użytkowników Androida. Jak podaje CERT, link w spreparowanej wiadomości e-mail "od Interii" w praktyce prowadzi do instalatora zainfekowanej aplikacji na smartfony, dostępnej na stronie pocztainteria-regulamin[.]net. Jeśli użytkownik zdecyduje się ją pobrać, musi jeszcze wyrazić zgodę na instalację programów z niezaufanych źródeł i dopiero wtedy swoim zachowaniem ucieszy atakujących.
W praktyce jest to więc wiele etapów, na których można zorientować się, że coś tu jest nie tak – w założeniu miało przecież chodzić o rzekomą akceptację regulaminu portalu Interia. Ponieważ celem ataku są użytkownicy Androida, można ponadto założyć, że osoby odczytujące e-maile na komputerach i iPhone'ach mogły w praktyce dotrzeć co najwyżej do niezrozumiałego z punktu widzenia ich urządzeń pliku APK, ale pod kątem bezpieczeństwa nic im nie groziło.
W chwili pisania niniejszego tekstu, spreparowana przez oszustów strona Interii nie jest już dostępna, ale nie musi to oznaczać braku zagrożenia. W wielu tego typu przepadkach przestępcy tworzą kilka wersji swoich kampanii i rejestrują wiele domen, by w przypadku blokady któregoś adresu móc korzystać z innych, a tym samym nakłonić większą liczbę nieświadomych użytkowników do instalacji zainfekowanego programu.
WIDEO
Jak nietrudno sobie wyobrazić, wykradzione dane z karty płatniczej mogą dać oszustom szansę na robienie zakupów na koszt poszkodowanego. W tej sytuacji pierwszym krokiem powinno być zastrzeżenie swojej karty w banku. Przed publikacją niniejszego tekstu próbowaliśmy się skontaktować z biurem prasowym Interii z prośbą o dodatkowy komentarz – niestety bezskutecznie.

Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.