
Łatka Microsoftu na lukę w procesorze pozwoliła na łatwy atak na Windows 7
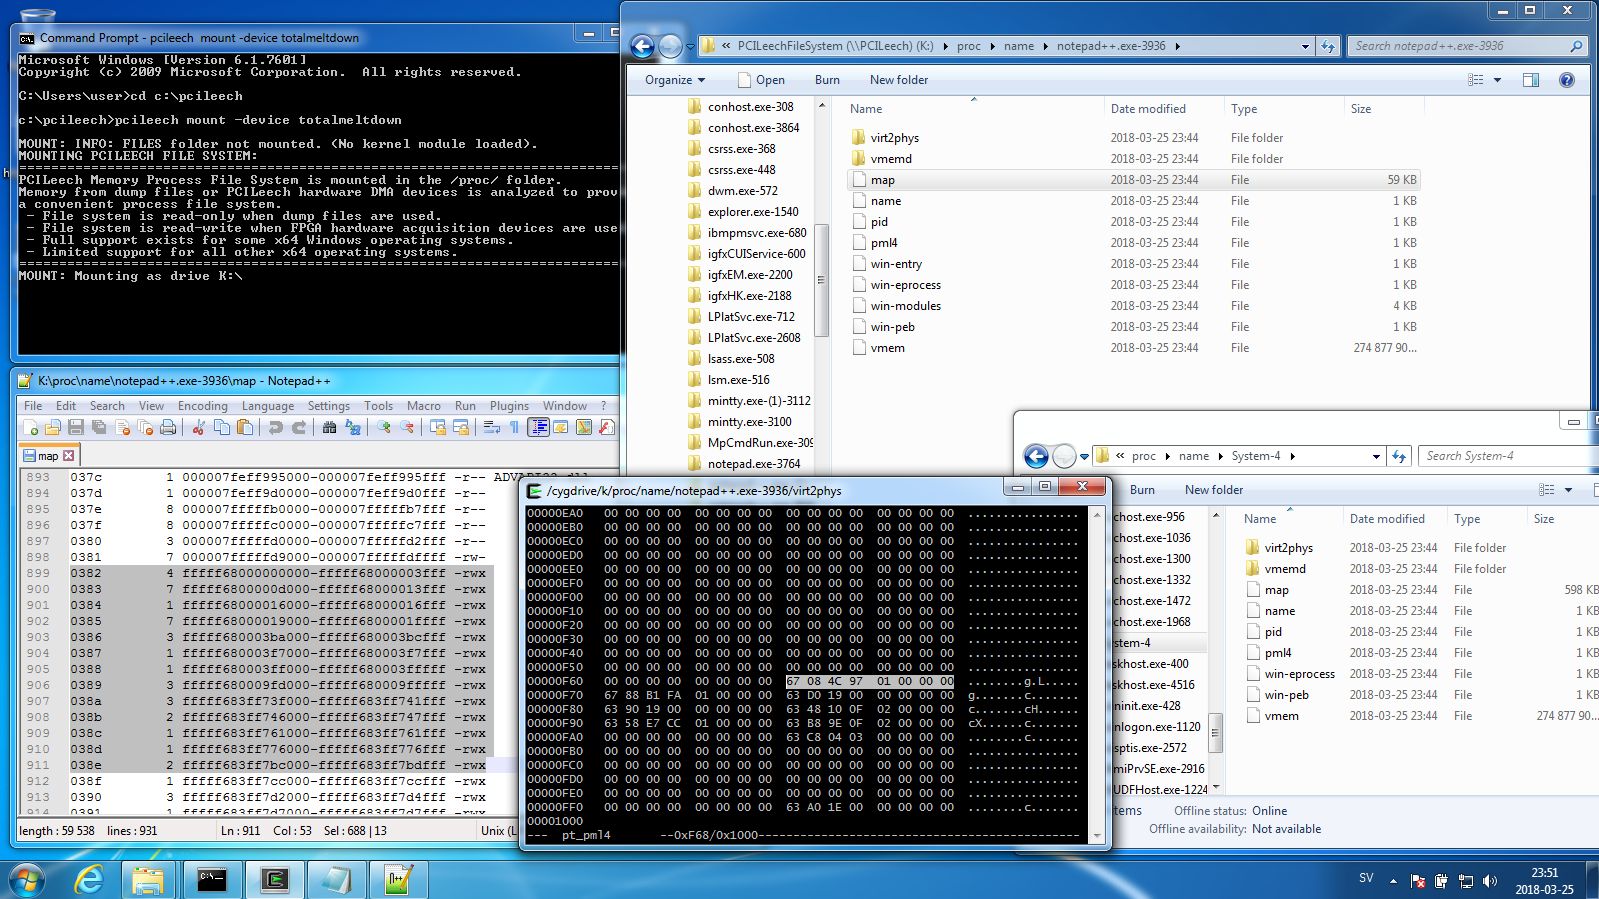
W styczniu Microsoft wydał łatkę KB4056892, uodparniającąjego systemy operacyjne na atak Meltdown, czyli możliwośćodczytania chronionej pamięci kernela przez zwykłą aplikację.Wiązało się to jednak z ogromnymi zmianami w architekturzepamięci, całkowitym odseparowaniem od siebie pamięci kernela iprzestrzeni użytkownika (ASLR/VA Isolation). Działając w pospiechufirma z Redmond zdołała powstrzymać zagrożenie ze stronyMeltdown, ale jednocześnie wprowadziła do Windowsa 7 zagrożeniedaleko gorsze. Po jej zainstalowaniu możliwe stało się odczytaniei zapisywanie przez dowolny proces całej zawartości fizycznejpamięci.