
W zabezpieczeniach zdalnego zarządzania Intela przez 9 lat tkwiła luka
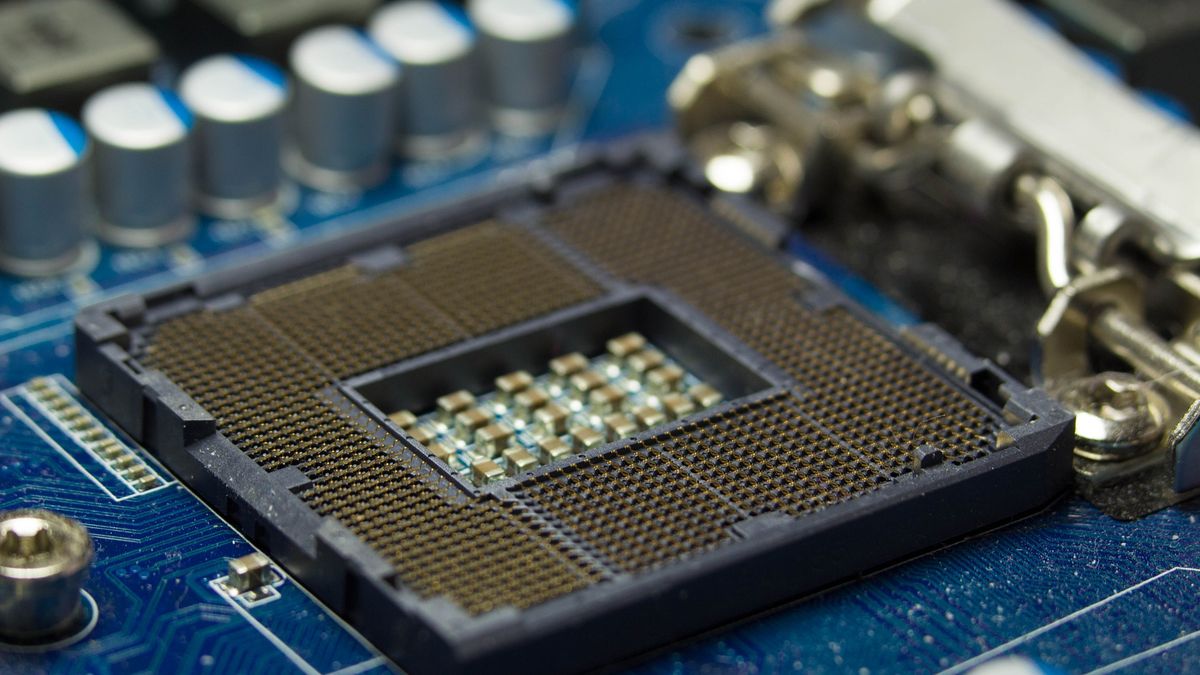
Ostrzeżenia przed wbudowanymi w czipsety Intela technologiamizdalnego zarządzania komputerami były długo przedstawiane jakodomena ludzi noszących aluminiowe czapeczki. Odkryta przez MaksymaMaliutina podatność, którą oznaczono jako CVE-2017-5689,dowodzi, że obawy nie były nieuzasadnione. Pozwala onanieuprzywilejowanemu użytkownikowi przejąć kontrolę nad usługamiIntel Active Management Technology (AMT), Standard Manageability(ISM) oraz Small Business Technology (SBT) w wersjach firmware od 6do 11.6, dotyczy więc milionów pecetów na całym świecie.