

W opisywanym ataku na Baltimore przestępcy zaszyfrowali ponad 10 tysięcy komputerów oprogramowaniem RobinHood, powodując tym samym niemałe zamieszanie. Ratusz miasta stracił dostęp między innymi do miejskiego monitoringu czy systemów obsługi parkingów. Zaburzone zostało także działanie automatycznego systemu naliczającego opłaty za wodę. W efekcie mieszkańcy otrzymali rachunki niewspółmierne do zużycia.
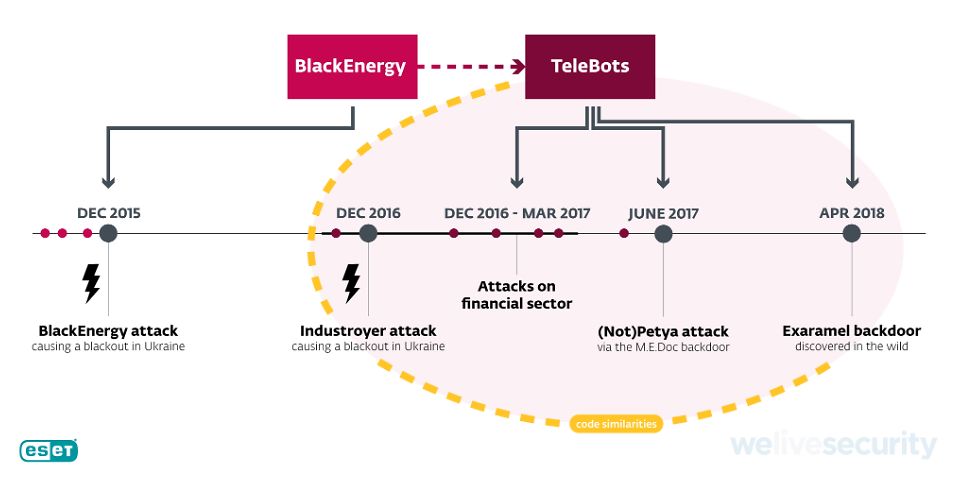
Koszty na poziomie 18 milionów dolarów są oczywiście ogromne, ale największe ataki spowodowały znacznie większe straty. Specjaliści z firmy DAGMA przypominają tu między innymi ataki na Maersk, Mondelez i Saint-Gobain, które związane są z NotPetya. Wówczas straty wyniosły kolejno 300, 100 i 80 milionów euro. Co jednak istotne, firmy dotknięte takimi atakami nie tracą tylko pieniędzy.
- Znany jest mi przypadek jednej z polskich firm budowlanych dotkniętych atakiem ransomware. Okazało się, że cyberprzestępcy zaszyfrowali ważne dane księgowe, nawet te znajdujące w kopiach zapasowych przetrzymywanych w sieci lokalnej (...) Na domiar złego w takiej sytuacji trzeba było powiadomić wszystkie instytucje skarbowo-ubezpieczeniowe o nadchodzących opóźnieniach w raportowaniu. Z kolei partnerów i klientów o opóźnieniach w rozliczeniach (...) Na szwank wystawiono dobre imię firmy – zauważa Aleksander Kostuch, inżynier STORMSHIELD.
WIDEO
Źródłem problemu może być pracownik
Specjaliści zwracają uwagę, że najsłabszym ogniwem w instytucjach (niezależnie od zastosowanego oprogramowania czy sprzętowych zabezpieczeń) od zawsze był i jest sam użytkownik. Nieuwaga i nieświadomość zagrożeń prowadzi do wielu uchybień i narażenia firmy na atak.
Według raportu PwC, aż 33 procent firm wskazało swoich pracowników jako główne źródło incydentów. Najskuteczniejszą metodą przestępców pozostaje natomiast phishing.

Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.