

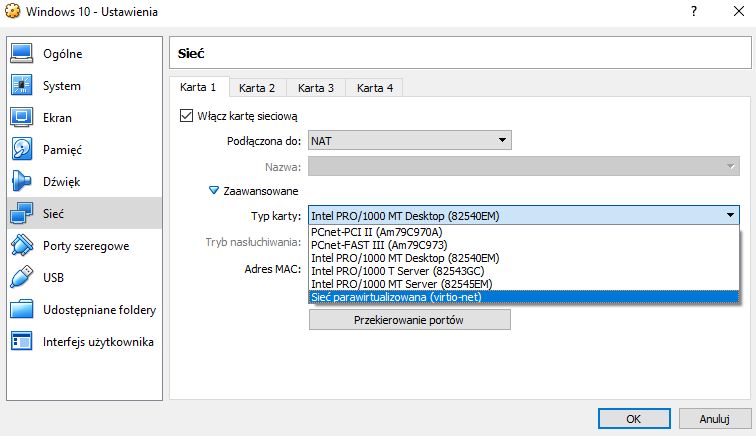
Na problem zwraca uwagę serwis ZDNet, a szczegółowe wyjaśnienie luk pojawiło się na GitHubie. Analityk zwraca uwagę, że problem jest realny wówczas, gdy użytkownik VirtualBoksa stosuje wirtualną kartę sieciową Intel PRO/1000 MT Desktop (82540EM) w trybie NAT. To bowiem od jej sterowników zależy wspomniane podwyższenie uprawnień aplikacji, której uda się wydostać poza standardowe środowisko maszyny wirtualnej.
Opisywane luki mają dotyczyć wszystkich wersji oprogramowania VirtualBox, włącznie z najnowszą na tę chwilę edycją oznaczoną numerem 5.2.20 i są niezależne od wykorzystywanych systemów operacyjnych. Analityk wyjaśnia, że wcześniej nie informował firmy Oracle (będącej producentem VirtualBoksa) o opisywanym problemie.
Jak dodaje, w ramach programu BigBounty analitycy bezpieczeństwa muszą odczekać ponad miesiąc od zgłoszenia, by w ogóle dowiedzieć się, czy ich odkrycie jest warte pieniędzy Oracle, a ze swojej decyzji producent może się wycofać w każdej chwili. W praktyce na załatanie luk czeka się przy tym ponad pół roku, a niektóre przypadki trwają nawet dwa razy dłużej.
WIDEO
Publikując informacje o błędach, analityk ma nadzieję na szybszą reakcję producenta. Do czasu wydania łatek użytkownicy muszą się jednak zabezpieczyć sami. Sugerowana jest tu zmiana trybu NAT na inny oraz kart sieciowych maszyn wirtualnych na PCnet lub skorzystanie z sieci parawirtualizowanej.
Zmian można dokonać z poziomu ustawień danej maszyny wirtualnej w zakładce Sieć. Zmiana trybu NAT dostępna jest od razu, zaś wybór typu karty jest widoczny po wyświetleniu opcji zaawansowanych. Zainteresowanych szczegółami luk w VirtualBoksie z pewnością zainteresują obszerne wyjaśnienia, które zostały zamieszczone na GitHubie.

Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.