

Mowa między innymi o luce (CVE-2017-5121), którą zespół Microsoftu odkrył jeszcze we wrześniu i wtedy też zgłosił Google'owi. Firma załatała podatność w Chromie 61, a zespołowi Microsoftu wypłaciła wynagrodzenie – łącznie niecałe 16 tysięcy dolarów, które swoją drogą przekazano na cele charytatywne.
Problem w tym, że Google w pierwszej kolejności zaktualizowało swoje repozytorium na GitHubie, a dopiero 3 dni później aktualizacja trafiła do projektu Chromium i przeglądarki. Teoretycznie atakujący mieli mogli więc tę lukę wykorzystać, a analizując zaktualizowany kod dojść nawet do wniosków, jaką podatność łatał.
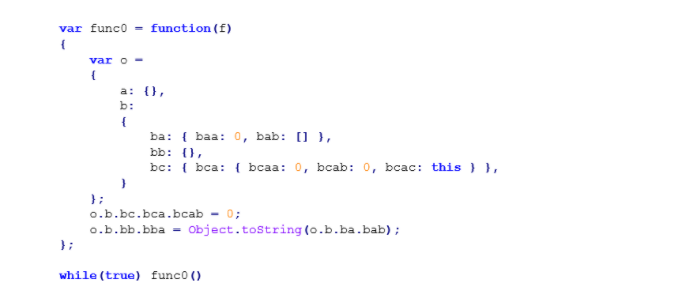
Publikując niniejsze informacje, Microsoft nie skąpił szczegółów związanych ze sposobem wykrycia opisywanych podatności. W linkowanym na wstępie artykule dokładnie opisano wykorzystane techniki, które – co warte zaznaczenia – mają wiele wspólnego z tymi, które stosuje Google szukając błędów w produktach Microsoftu. Oczywiście w teorii jedynym celem Microsoftu jest dbanie o bezpieczeństwo Internautów, a nie rewanż za dotychczasowe uwagi kierowane w stronę Edge'a.

Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.