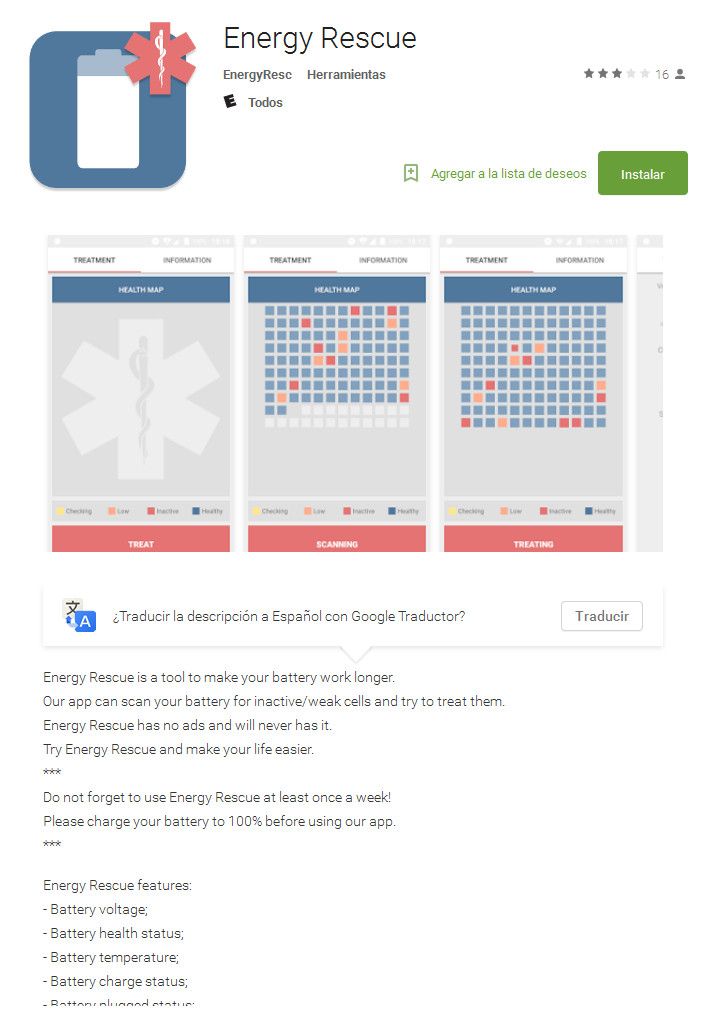

Napakowane złośliwym kodem ransomware Charger przeniknęło do Google Play
Niejednokrotnie już wspominaliśmy o złośliwym oprogramowaniu wsklepie Play – zwykle jednak były to proste aplikacje phishingowe,które obiecując rozrywkę czy dodatkowe funkcjonalności dlapopularnych portali społecznościowych wykradały jakieś daneużytkownika. Charger – odkryter przez badaczy Check Pointzagrożenie – wygląda jednak znacznie ciekawiej, dowodząc żetwórcy mobilnego malware próbują stworzyć coś, co dorównaszkodnikom grasującym na Windowsie. Swoją złośliwą działalnośćukrywa bardzo przebiegle, na wszelkiego rodzaju emulatorach nieodkryjemy, że coś jest nie tak.