

Źródło artykułu:
W
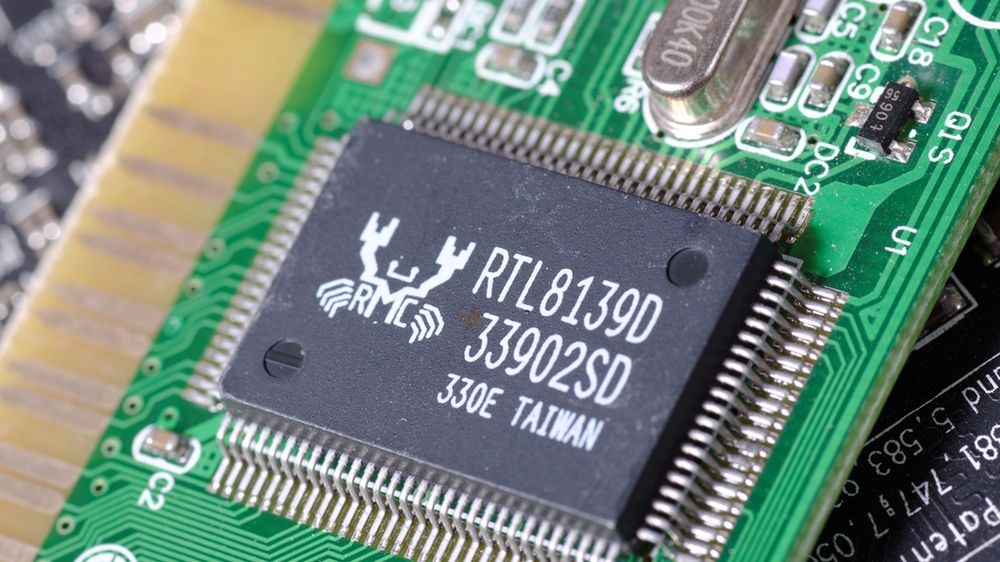
www.dobreprogramy.plW sterowniku RTLWIFI, wykorzystywanym w jądrze Linux do obsługi kart Wi-Fi marki Realtek, od lat znajduje się podatność prowadząca do przepełnienia bufora – przestrzega Nico Waisman, inżynier bezpieczeństwa GitHub. Straszy wizją przejęcia całej narażonej maszyny, choć nie przedstawił jeszcze dowodu poprawności tej hipotezy.