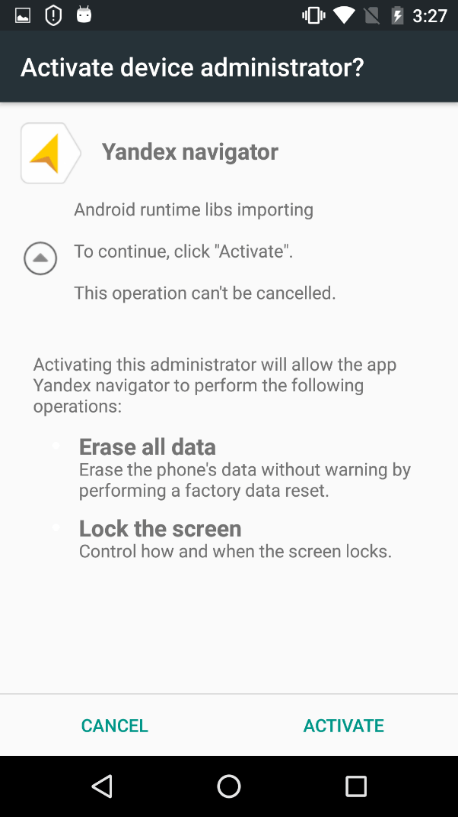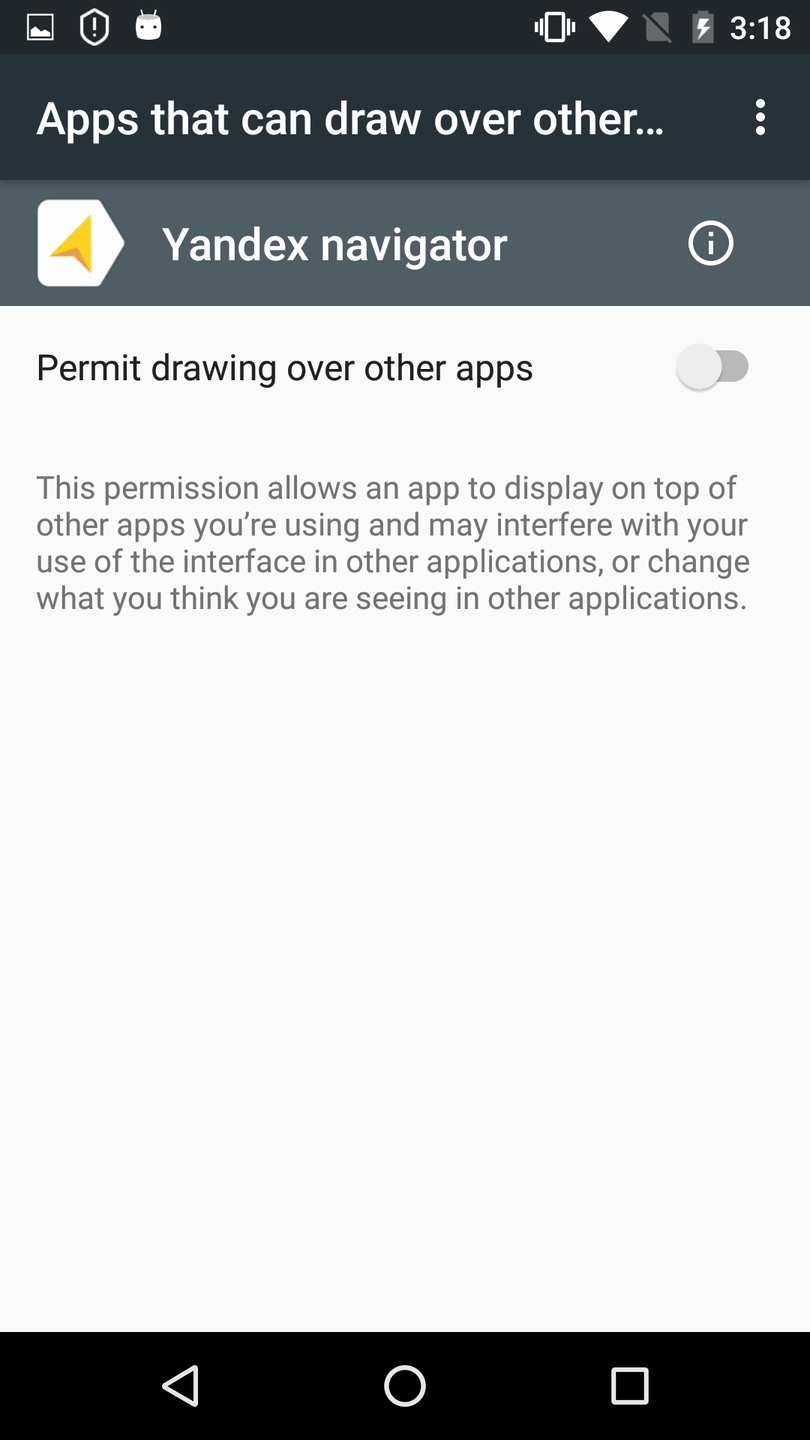

Ransomware Faketoken bierze się za szyfrowanie plików na Androidzie
Do tej pory mobilne odmiany ransomware stawiały na blokowaniezarażonych urządzeń – ich twórcy wychodzili z założenia, żeszyfrowanie danych nie ma większego sensu, skoro kopie zapisane sąw chmurze. Faketoken jest chyba pierwszym działającym na takąskalę szkodnikiem, który postawił na masowe szyfrowanie danych naAndroidzie, w dodatku całkiem sprawnie kradnąc wrażliwe dane zaplikacji finansowych.