Groźny wirus w smartfonach z Androidem. Nie usuniesz go zwykłym resetem
Nowy smartfon z Androidem może być zainfekowany jeszcze zanim trafi do rąk użytkownika – bez instalowania czegokolwiek i bez podejrzanych kliknięć. Badacze Bitdefender opisali kampanię Midnight Mimosa, która uderza w tanie urządzenia z procesorami MediaTek, a zwykły reset do ustawień fabrycznych może nie usunąć zagrożenia.
Smartfon to uniwersalne narzędzie. Może jednak posłuż cyberprzestępcom
Specjaliści ds. cyberbezpieczeństwa z Bitdefender wykryli globalną operację nazwaną Midnight Mimosa. Jej celem są budżetowe smartfony z Androidem korzystające z układów MediaTek. Najbardziej niepokojące jest to, że złośliwe oprogramowanie może znajdować się na telefonie już na etapie produkcji, zanim urządzenie zostanie po raz pierwszy uruchomione przez właściciela.
WIDEO
Apple nadrabia zaległości. iPhone 18 Pro z trybem manualnym w aparacie
Wirus ukryty w systemie
To, co wyróżnia Midnight Mimosa, to sposób osadzenia złośliwego kodu – ma on być umieszczany bezpośrednio w firmware telefonu. W praktyce oznacza to, że przywrócenie ustawień fabrycznych nie gwarantuje usunięcia infekcji, bo problem może tkwić w elementach systemu, których standardowy reset nie nadpisuje.
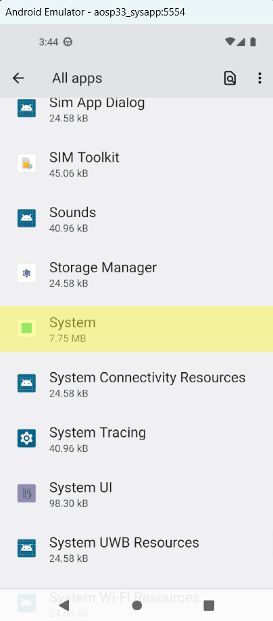
Malware ma działać z uprawnieniami systemowymi, co daje mu szeroki zakres możliwości: potrafi instalować i usuwać aplikacje w tle, a także uruchamiać kod na polecenie z zewnątrz. Dodatkowo stara się nie rzucać w oczy, ukrywając się pod nazwami przypominającymi komponenty Androida – m.in. com.android.system.lite oraz com.android.sys.prot.
Zainfekowane telefony mają przede wszystkim przynosić zyski cyberprzestępcom. Według ustaleń badaczy mogą być wykorzystywane do oszustw reklamowych, czyli nabijania sztucznych odsłon i kliknięć. Urządzenia mogą też pełnić rolę tzw. residential proxy, co pozwala przestępcom "podpinać się" pod domowe połączenie użytkownika, by ukrywać własną aktywność w sieci. Wśród możliwych zastosowań przejętych smartfonów wskazano również udział w atakach DDoS.
Aby zwiększać przychody, malware potrafi doinstalowywać programy udające zwykłe narzędzia – np. aplikacje pogodowe, notatniki czy czytniki tekstu. W rzeczywistości takie aplikacje mają wyświetlać reklamy w niewidocznych oknach i automatycznie symulować interakcje, w tym kliknięcia. Właściciel telefonu może nie mieć świadomości, że jego urządzenie zostało wciągnięte w mechanizm reklamowego przekrętu.
Złośliwe oprogramowanie omija zabezpieczenia Google
Twórcy Midnight Mimosa mieli też wdrożyć metodę utrudniającą wykrywanie kolejnych infekcji. Przed doinstalowaniem szkodliwej aplikacji malware czasowo wyłącza sklep Google Play, co ma zakłócać pracę Google Play Protect. Po zakończeniu instalacji sklep jest uruchamiany ponownie.
Badacze natrafili także na fragmenty kodu powiązane z tą samą infrastrukturą oszustw reklamowych w 13 aplikacjach dostępnych w oficjalnym sklepie Google Play.
Podróbki flagowców szczególnie zagrożone
Ślady kampanii wykryto na tysiącach urządzeń w ponad 150 krajach – wśród wymienianych lokalizacji znalazły się m.in. Meksyk, Francja, Włochy, Stany Zjednoczone oraz Niemcy.
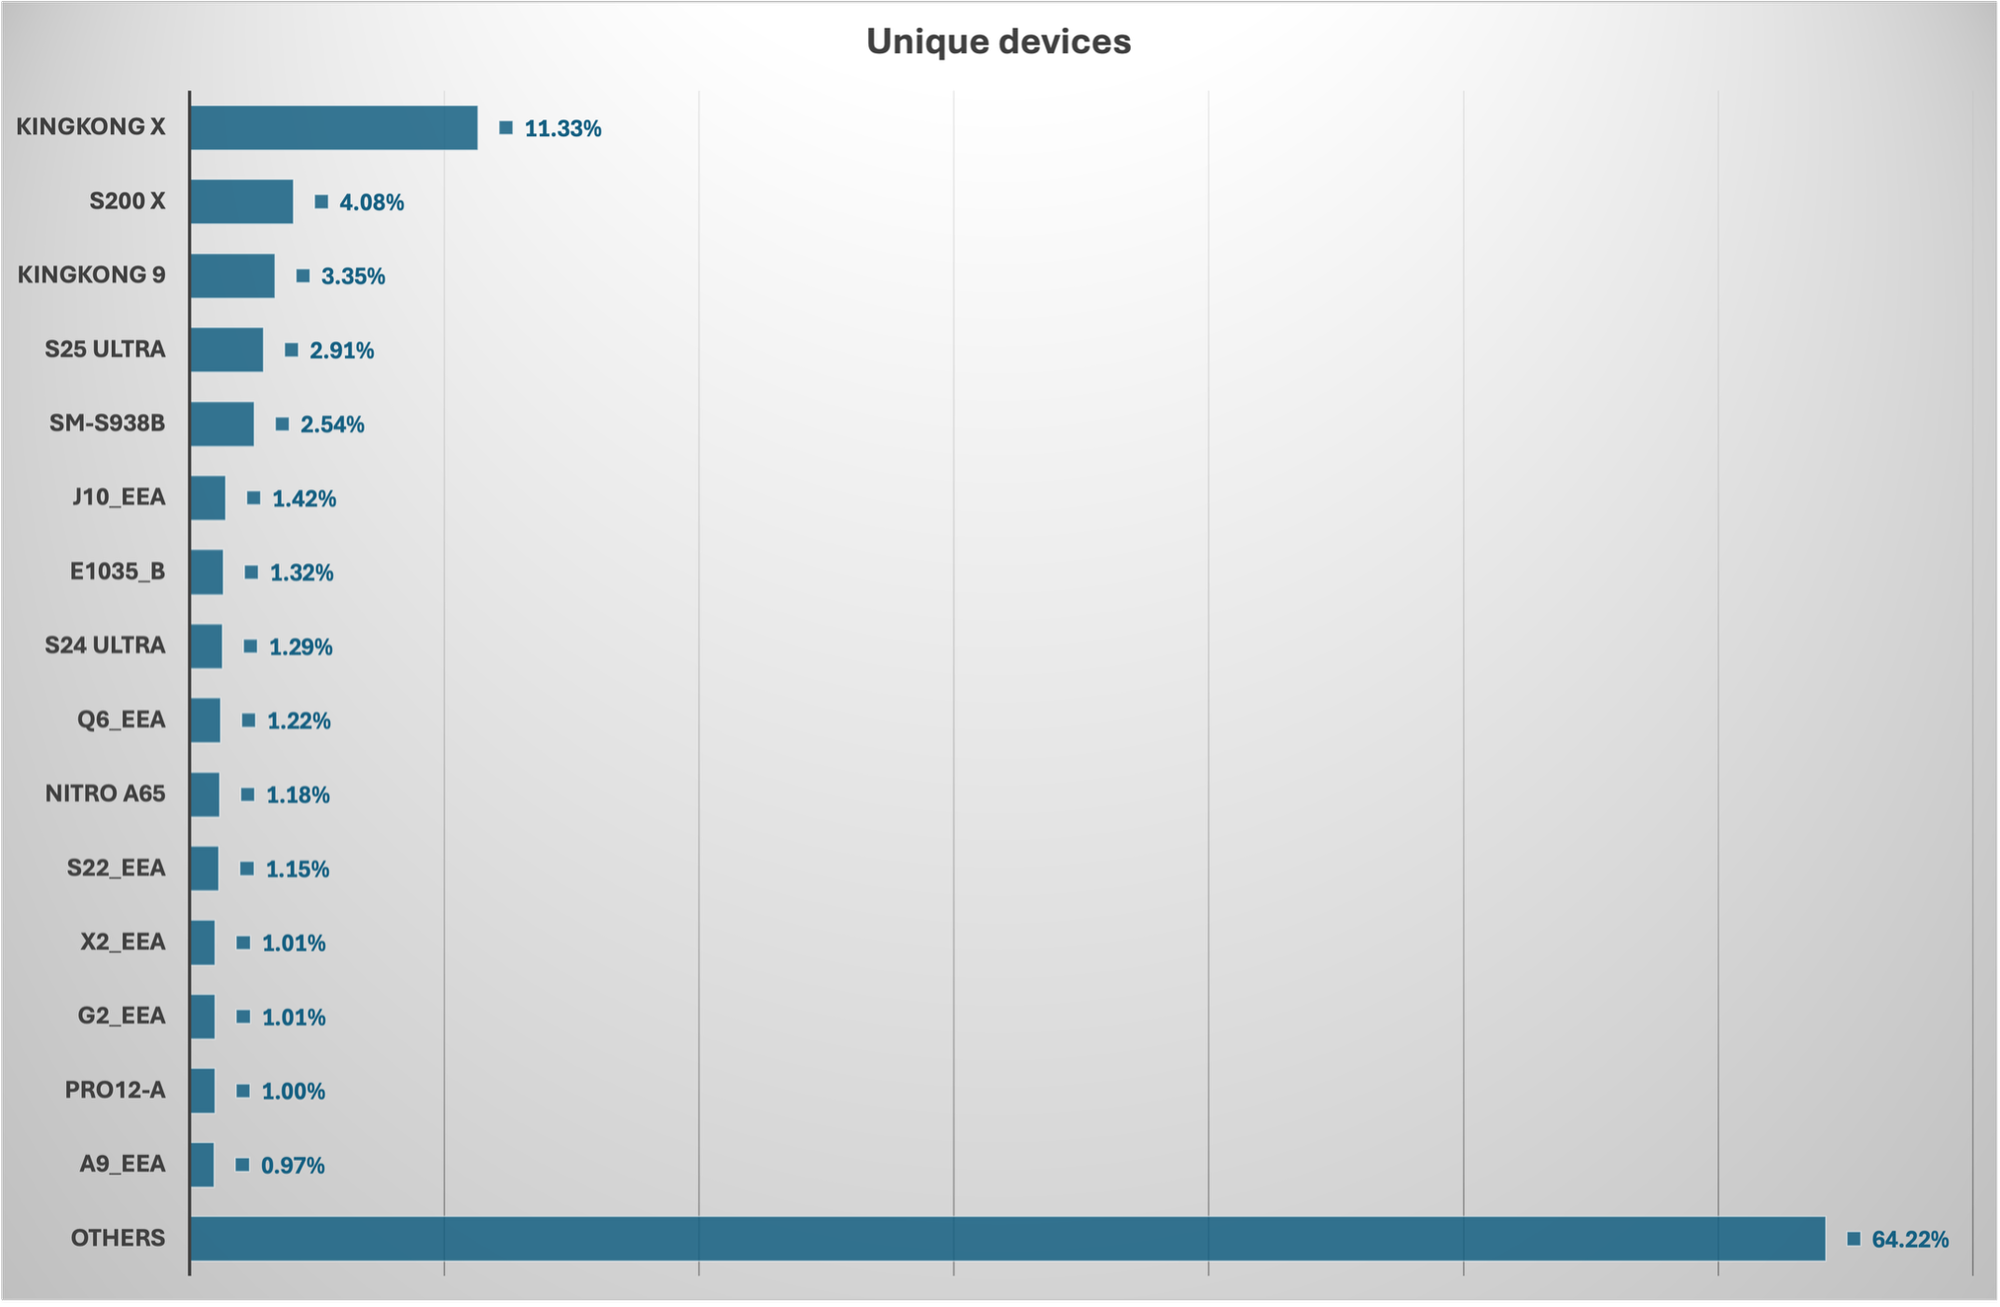
Na celowniku znalazły się głównie wyjątkowo tanie smartfony, a także podróbki znanych modeli. Wśród analizowanych urządzeń pojawiły się telefony podszywające się pod Samsung Galaxy S24 Ultra i S25 Ultra, jak również fikcyjny model "i16 Pro Max". Problem miał dotyczyć także wybranych urządzeń marek Doogee i Cubot.
Gdy złośliwy kod znajduje się w partycji systemowej, standardowy reset może nie rozwiązać sprawy. Usunięcie infekcji bywa wtedy możliwe dopiero po wgraniu czystego oprogramowania układowego, co dla wielu użytkowników jest trudne do wykonania samodzielnie.
Wśród zaleceń dotyczących bezpieczeństwa pojawia się przede wszystkim ostrożność przy zakupie podejrzanie tanich urządzeń oraz podróbek z niepewnych źródeł. Niska cena może oznaczać nie tylko słabszą specyfikację, ale też realne ryzyko związane z bezpieczeństwem danych i działaniem telefonu.
Paweł MaziarzRedaktor prowadzący serwis benchmark.pl
Redaktor prowadzący serwis Benchmark.pl, dziennikarz technologiczny z ponad 15-letnim doświadczeniem. Specjalizuje się w tematach związanych ze sprzętem komputerowym, rozwojem technologii AI oraz trendami w branży IT. W swojej pracy stawia na rzetelność, praktyczne podejście i pasję do nowinek technologicznych, koncentrując się na ocenie produktów pod kątem ich wartości i opłacalności dla użytkowników. W wolnym czasie angażuje się w wolontariat, aktywnie spędza czas oraz rozwija swoje zainteresowania i pasje.