Uwaga na Remcos RAT. Pozwala przejąć komputer i dane

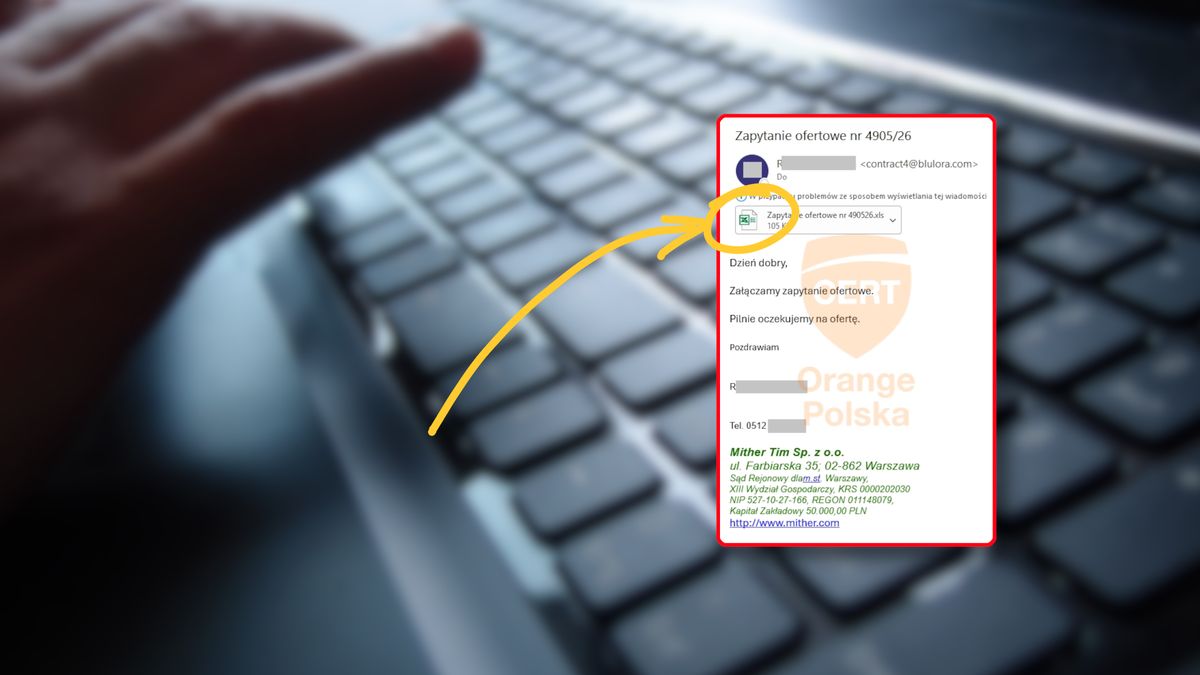
CERT Orange Polska ostrzega przed aktywną kampanią phishingową wymierzoną w firmy. Z pozoru zwykłe wiadomości z załącznikiem XLS mogą instalować Remcos RAT, czyli trojana dającego przestępcom zdalny dostęp do komputera i firmowych danych.

Uwaga na Remcos RATUwaga na Remcos RAT
Źródło zdjęć: © CERT Orange, Pixabay, dobreprogramy
Oskar Ziomek

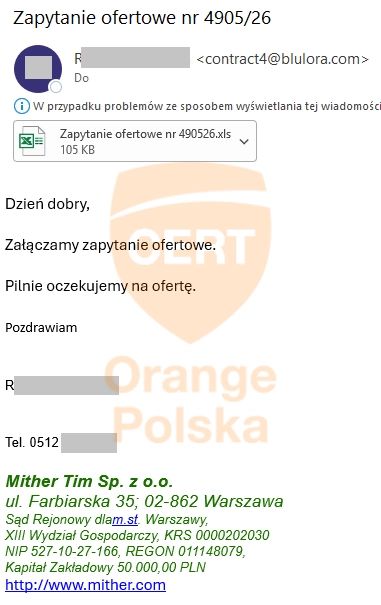
Według CERT Orange Polska oszuści wysyłają takie wiadomości z przejętych skrzynek prawdziwych firm. Zdarza się, że trafiają one do faktycznych kontrahentów, więc załącznik nie wygląda podejrzanie. W takiej sytuacji ryzyko odruchowego kliknięcia rośnie, a samo otwarcie pliku może wystarczyć do infekcji.

Remcos RAT to trojan zdalnego dostępu. Po uruchomieniu pliku przestępcy mogą przejąć kontrolę nad komputerem, podglądać ekran, uzyskać dostęp do kamery i mikrofonu oraz rejestrować naciskane klawisze. To szczególnie groźne przy logowaniu do banku lub firmowych aplikacji.

Przykładowa fałszywa wiadomość
Przykładowa fałszywa wiadomość © CERT Orange

Skutki nie kończą się na jednym urządzeniu. CERT wskazuje, że zainfekowany komputer może stać się narzędziem do wykradania danych z firmy, szpiegostwa przemysłowego albo punktem wejścia dla kolejnego złośliwego oprogramowania, w tym ransomware, które rozprzestrzeni się w sieci.


WIDEO
iPhone 18 Pro kontra iPhone 17 Pro. Porównanie aparatów

Eksperci przypominają, że o Remcos RAT pisali już blisko dziewięć lat temu. Wtedy był przedstawiany jako nowy malware atakujący głównie ofiary anglojęzyczne. Z czasem zaczął pojawiać się także w kampaniach kierowanych do odbiorców w Polsce, co CERT Orange Polska opisywał już wcześniej.

Zalecenie dla firmowej poczty jest proste: każdy e-mail z załącznikiem spoza organizacji traktować jako niezaufany. Warto sprawdzić adres nadawcy i porównać wiadomość z wcześniejszą korespondencją. Pomocne jest też pytanie, czy dana firma wcześniej przesyłała pliki właśnie w takim formacie.

Gdy pojawia się choćby cień wątpliwości, najlepiej potwierdzić wiadomość telefonicznie, korzystając z numeru znanego z wcześniejszych kontaktów albo z niezależnie sprawdzonego źródła. CERT przypomina też o regularnych aktualizacjach systemów i aplikacji, które ograniczają ryzyko wykorzystania luk.

Wybrane dla Ciebie
MOŻE JESZCZE JEDEN ARTYKUŁ? ZOBACZ CO POLECAMY