Komunikat CERT Orange. Dotyczy klientów PKO Banku Polskiego
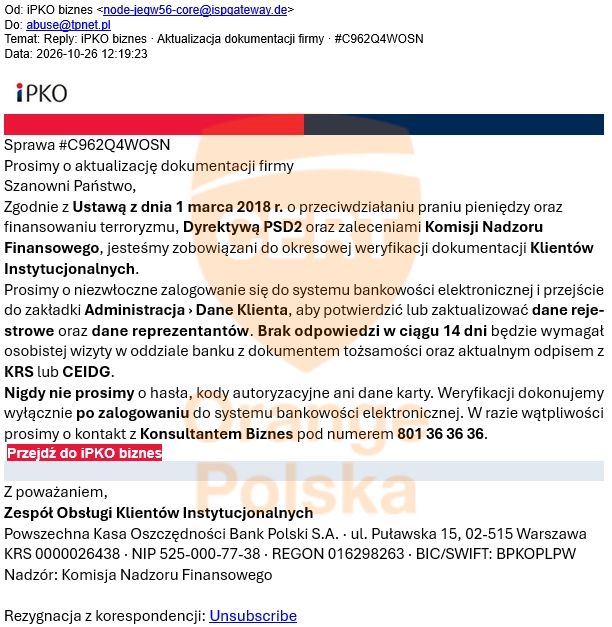
CERT Orange Polska ostrzega przed kampanią phishingową podszywającą się pod PKO Bank Polski. Wiadomość e-mail prowadzi do strony imitującej iPKO biznes, gdzie przestępcy próbują przejąć login, hasło i drugi składnik logowania.
Wiadomość wygląda jak zwykła korespondencja bankowa, ale zdradza ją adres nadawcy: node-jegw56-core[@]ispgateway[.]de. W części przypadków oszuści dołączają też plik PDF o nazwie sugerującej aktualizację danych. Jak wynika z analizy CERT Orange Polska, sam załącznik nie zawiera wirusa i jest prawdziwym dokumentem używanym w komunikacji z klientami firmowymi.
Po kliknięciu odsyłacza odbiorca trafia najpierw na stronę pośredniczącą zapisaną w nietypowej formie hxxp://[::ffff:217.60.237[.]111]. Taki zapis ukrywa zwykły adres IPv4 w formule IPv4-mapped IPv6, co może utrudniać automatyczną analizę i osłabiać czujność części użytkowników.
Dopiero potem otwiera się witryna hxxps://biznes.rzad-pl[.]net, która udaje serwis iPKO biznes. Fałszywa strona kopiuje wygląd bankowego logowania. Według CERT Orange Polska oszuści posunęli się nawet do tego, że na dole strony umieścili ostrzeżenie przed fałszywymi mailami od cyberprzestępców.
WIDEO
Zabrałem vivo X500 Pro Max na rejs. Telekonwerter dał radę
Schemat ataku nie kończy się na wpisaniu hasła. Po jego podaniu użytkownik widzi długo obracający się wskaźnik postępu, który ma sugerować kolejne etapy logowania. W tym czasie przestępca może próbować wejść na prawdziwe konto i skłonić ofiarę do zatwierdzenia operacji w aplikacji albo podania kodu SMS, zależnie od ustawień bankowych.
CERT Orange Polska zaobserwował też drugą wersję tej kampanii. W niej nie ma załącznika, za to treść wiadomości prowadzi odbiorcę krok po kroku do rzekomego dosłania brakujących dokumentów. Osoba przekonana, że potwierdza tożsamość, może przekazać napastnikowi kod będący drugim składnikiem uwierzytelniania i otworzyć dostęp do rachunku.
Analitycy przypominają, że podobny phishing może podszywać się nie tylko pod PKO BP, ale także pod inne banki. Jeśli ktoś podał dane na takiej stronie, powinien od razu skontaktować się ze swoim bankiem.
Oskar Ziomek
Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.