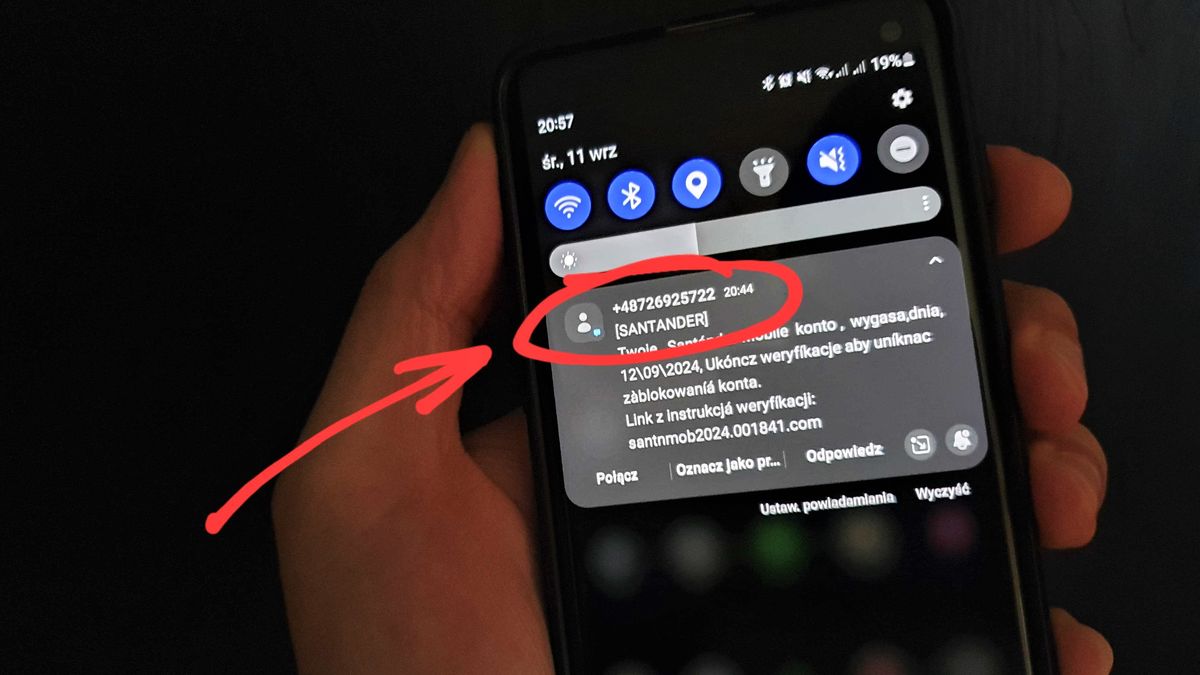


Mechanizm smishingu wykorzystuje warunki, w których odbiorca czyta wiadomość. Mały ekran ogranicza liczbę informacji potrzebnych do sprawdzenia nadawcy, a SMS może przypominać zwykły alert banku, kuriera, operatora albo urzędu. Magdalena Baraniewska, menedżerka ds. sprzedaży kanałowej w Nimblr, wskazuje, że odbiorca może uznać taki komunikat za rutynowe powiadomienie.
Użytkownicy przez lata wypracowali nawyki związane z bezpieczeństwem poczty elektronicznej. Częściej sprawdzają adres nadawcy, ostrożniej podchodzą do załączników i analizują odsyłacze. Podczas przeglądania SMS-ów na telefonie, często w pośpiechu, nie stosują tych zasad równie konsekwentnie.
Zwykłe powiadomienie zwiększa skuteczność smishingu
Różnica między smishingiem a phishingiem pojawiła się na każdym z czterech rynków nordyckich objętych symulacjami Nimblr. W Szwecji i Danii średnio ok. 32 proc. odbiorców klikało linki w fałszywych SMS-ach. W Finlandii wskaźnik wyniósł 18,5 proc. Dla phishingowych e-maili wyniki na tych rynkach mieściły się od 4,3 do 5,6 proc.
WIDEOiPhone 18 Pro już jest. Główną nowość widać gołym okiem
Najwyższą klikalność miały komunikaty nawiązujące do codziennych sytuacji. W Szwecji fałszywa promocja sklepu z elektroniką skłoniła do reakcji 69,4 proc. pracowników. W Danii wiadomość o możliwości odbioru leku osiągnęła 58,3 proc. Oferta bezpłatnych e-booków zanotowała 46,7 proc., komunikat podszywający się pod wsparcie Amazon 39,1 proc., a alert dotyczący transakcji bankowej 32 proc.
Symulacje pokazują, że drobna korzyść albo prośba o wykonanie typowej czynności może skuteczniej skłaniać do kliknięcia niż komunikat zapowiadający poważne niebezpieczeństwo. Zwyczajna treść wpisuje się w codzienny rytm odbiorcy i ogranicza czas, który poświęca on na ocenę wiarygodności SMS-a.
Hunt.io wykrył kampanię smishingową w 19 państwach
Joanna Stawicka, menedżerka ds. sprzedaży kanałowej w Nimblr, podkreśla znaczenie lokalnego kontekstu. Przestępcy nawiązują do sytuacji znanych dużej grupie odbiorców, wykorzystują rozpoznawalne marki i wywołują presję czasu. Dzięki temu fałszywa wiadomość przypomina prawdziwy komunikat od firmy lub instytucji.
Skalę takich działań pokazała kampania ujawniona w 2026 r. przez badaczy Hunt.io. Obejmowała 19 państw, a jej twórcy podszywali się m.in. pod instytucje publiczne, operatorów pocztowych i firmy telekomunikacyjne. Badacze przypisali tej operacji 1,628 tys. złośliwych adresów URL. Fałszywe strony dopasowywały wygląd do danego kraju i kopiowały serwisy używane na co dzień przez jego mieszkańców.
CERT Polska: niemal 1,9 mln złośliwych SMS-ów
W Polsce operatorzy telekomunikacyjni zablokowali w 2025 r. szacunkowo niemal 1,9 mln złośliwych SMS-ów. To o ponad 400 tys. więcej niż rok wcześniej. Systemy wykrywały wiadomości na podstawie 790 wzorców opracowanych przez CERT Polska.

Coraz skuteczniejsze blokowanie odsyłaczy wpływa na metody oszustów. SMS nie musi już prowadzić bezpośrednio do fałszywej strony. Może zachęcać odbiorcę do odpowiedzi, wykonania telefonu albo rozpoczęcia rozmowy w komunikatorze. Próba wyłudzenia danych lub pieniędzy następuje wówczas na dalszym etapie kontaktu.
Jak reagować na podejrzany SMS?
Firmowe szkolenia z cyberbezpieczeństwa powinny obejmować nie tylko pocztę elektroniczną, lecz także smishing. Praktyczne ćwiczenie może wykorzystywać fałszywe powiadomienie o przesyłce, zwrocie pieniędzy, podejrzanej płatności albo pilnej prośbie przełożonego. Po zakończeniu symulacji pracownik powinien poznać sygnały wymagające sprawdzenia i bezpieczne sposoby weryfikacji komunikatu.
Po otrzymaniu podejrzanej wiadomości informację należy potwierdzić bezpośrednio w firmie lub instytucji, korzystając z samodzielnie znalezionych danych kontaktowych. Odbiorca może też bezpłatnie przesłać podejrzany SMS na numer 8080, który prowadzi CERT Polska.

Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.