
Malware w praktyce niewykrywalne: wiele można ukryć w podpisanych plikach Windowsa
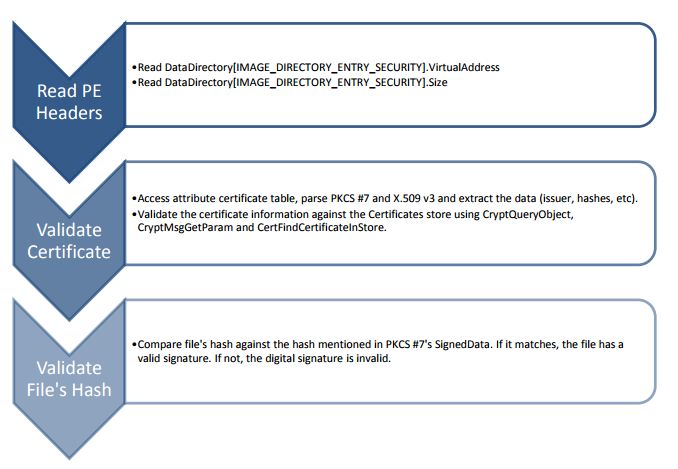
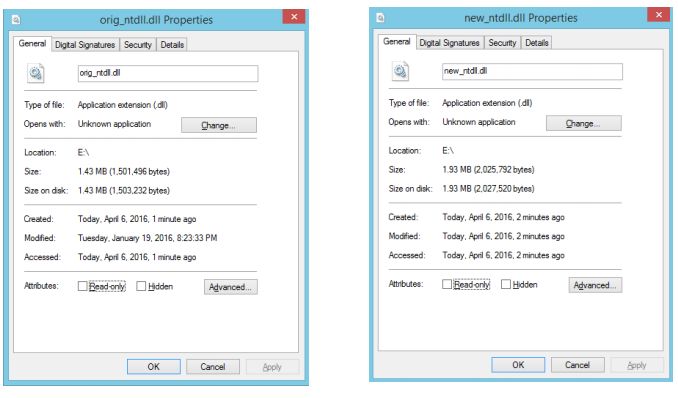
Dzięki odkryciu Toma Nipravsky’ego, badacza firmy DeepInstinct, znacznie trudniej będzie ochronić Windowsa przed malware.Opracowana przez niego technika pozwala przemycić złośliwy kod wcyfrowo podpisanej aplikacji, nie wywołując przy tym reakcjioprogramowania antywirusowego. Winny jest błąd, jaki popełniłMicrosoft, projektując proces uruchamiania podpisanych windowsowychaplikacji. Innymi słowy – można wstrzyknąć malware w binarnyplik nie naruszając przy tym ważności jego podpisu. Co więcej,taki uzłośliwiony plik można bez wywoływania alarmów uruchomić.