
Nowy wirus na Androida. Może podszywać się pod inne aplikacje
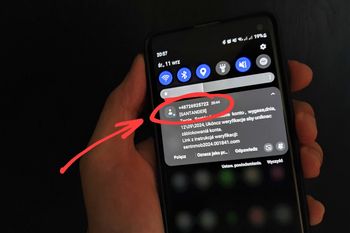
W sieci pojawiło się nowe złośliwe oprogramowanie bankowe o nazwie DroidBot. Ten malware służy do wykradania danych uwierzytelniających 77 aplikacji finansowych, w tym giełd kryptowalut i aplikacji bankowych.

Źródło zdjęć: © GETTY | NurPhoto