

Online Armor Free 7.0.0.1866
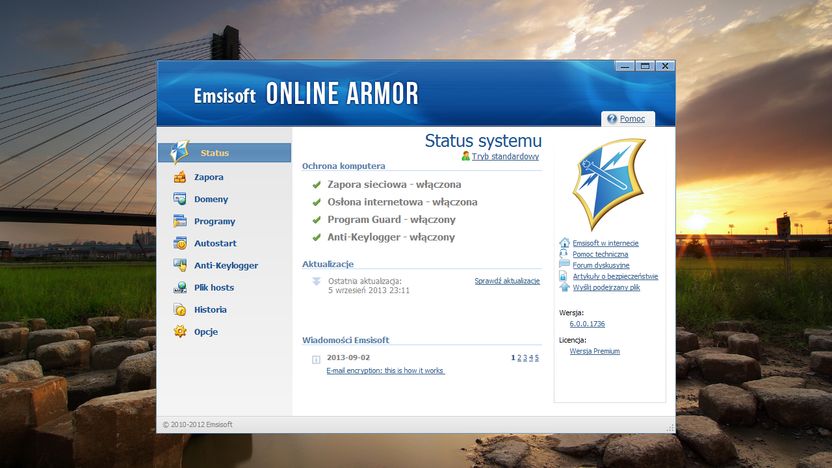
Online Armor Free to darmowa i niestety najuboższa edycja popularnej zapory sieciowej, która pomimo ograniczonej funkcjonalności oferuje ochronę na całkiem niezłym poziomie.
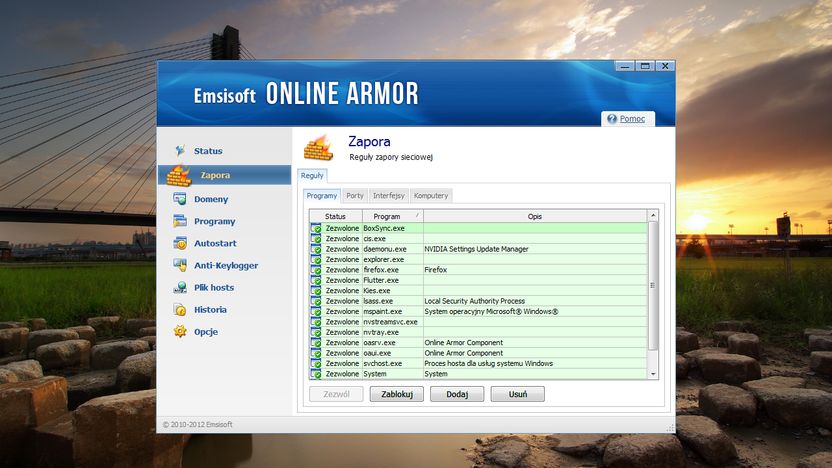
W jej skład wchodzi standardowy moduł firewalla (w płatnych dostępne są także moduły antywirusowe, antyspyware itp.), zabezpieczający przed atakami jądro systemowe, monitorujący w czasie rzeczywistym uruchamiane aplikacje oraz dokonywane przez nie zmiany w systemie, a także chroniący komputer przez wszelakimi keyloggerami, robakami i złośliwymi skryptami.
W Online Armor Free zabrakło niestety przydatnej funkcji auto-aktualizacji.
Opinie (3)
- magnum447 lutego 2015 opinia do wersji 7.0.0.1866Plusy: Szybki, lekki, przemyślany interfejs, skuteczna zapora oraz HIPS Minusy: HIPS sprawia, że praca na Windows 8.1 jest praktycznie niemożliwa
Program jest świetny. Bardzo skuteczna zapora, która w podstawowej konfiguracji posiada reguły dla najpopularniejszych programów sprawia, że program jest idealny dla laików :) Nie straszny komunikatami. HIPS także jest świetny, chociaż czasami dla mniej znanych programów jest strasznie uciążliwy. Wszystko działa pięknie na Windows 7 x64. Niestety na Windows 8.1 x64 moduł HIPS jest całkowicie nieużywalny. Powoduje zacięcia systemu, BSOD'y i wiele innych. Nie wiem tylko czy to wina systemu, czy wina programu. W każdym razie zaporę polecam z czystym sumieniem na obydwa systemy, HIPS się świetnie sprawdzi niestety tytko na siódemce ;)
- MrBeckham6667 listopada 2014 opinia do wersji 7.0.0.1866Plusy: mała zasobożernośc i stabilność HIPS mam wył/ Minusy: drobne niedociągniecia chodz nie uciażliwe.
korzystam z tego rozwiazania od kilku dni Baidu antivirus(chmura bez aviry z minimalnym wpływem na zasoby + online armor (sam firewall z wyłączonym hips) i mogę powiedzieć tyle że jest to dobre mało zasobożerne rozwiazanie i sie sprawdza tak jak trzeba przynajmniej dla zaawansowanego usera. Online armor jest własnie taką zaporą jakiej potrzebowałem nie ma zbednych funkcji dla mnie monitor zasobów tego co wychodzi i przychodzi z sieci jest bardzo czytelny i intuicyjny co jest dla mnie bardzo ważne ma się przy tym dobrą i nie denerwującą ochronę. (brak zbednych zezwolen ) myśle że zostane przy tym rozwiażaniu baidu+ online armor na dłużej bo jest stabilne i mało zasobożerne przynajmniej jeżeli chodzi o cpu. co do ramu wypada to srednio no ale kto ma mało ramu w dzisiejszych czasach jak 2 GB pamieci stoi po 70 zł
- ichito28 maja 2011
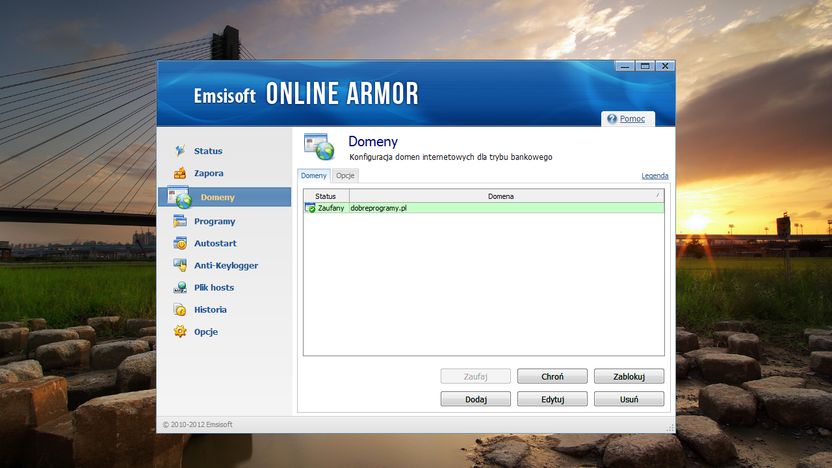
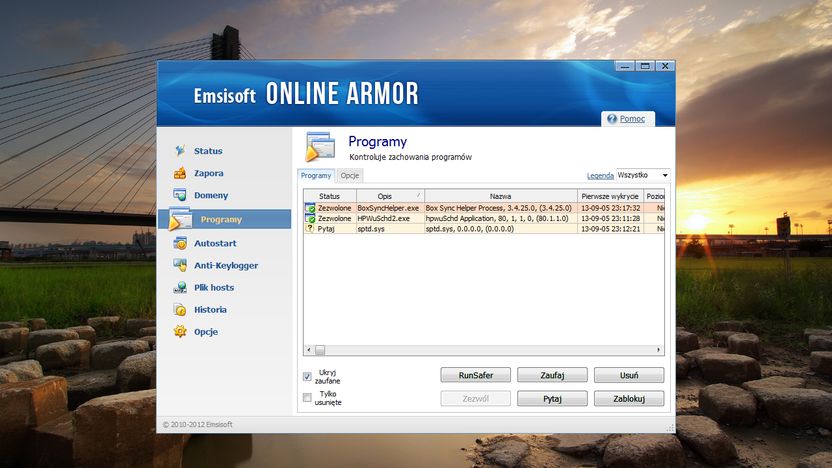
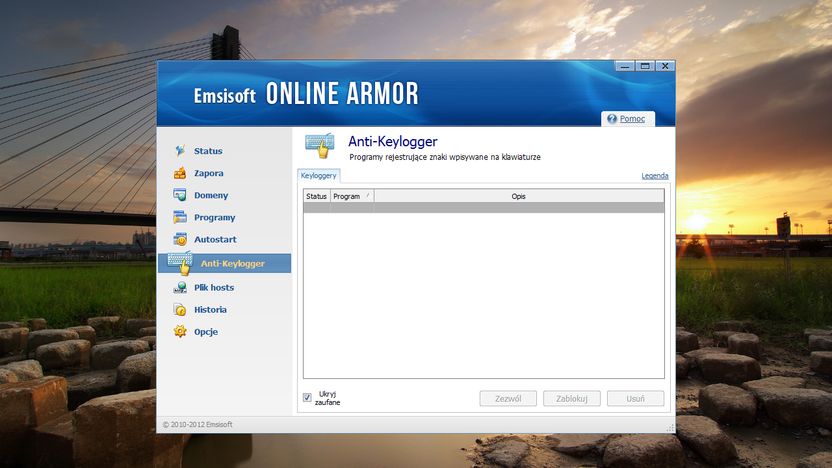
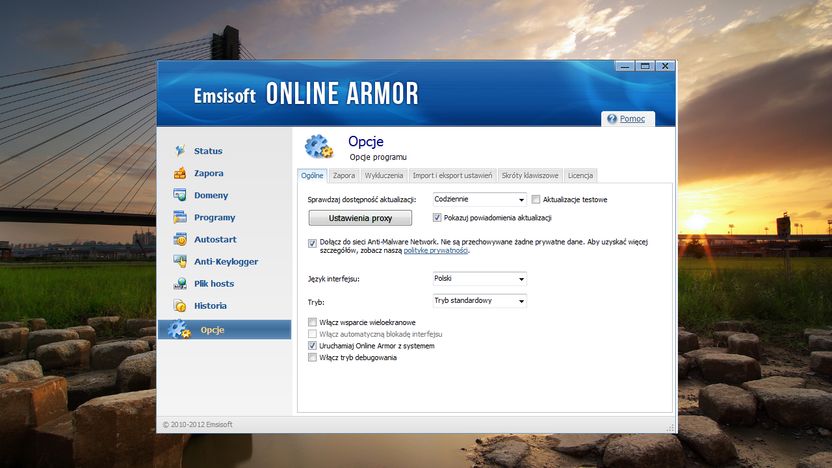
Online Armor...program legenda – ceniony, skuteczny, cieszący się znakomitymi ocenami użytkowników, uznany za najlepszą zaporę w 2008 roku, popularny (lecz niestety nie w Polsce). Jakie jest zainteresowanie programem i jakie są o nim opinie u nas, widać to dokładnie po lakonicznym opisie, po ocenie programu i po ilości pobrań... dziś kiedy to piszę (koniec maja) jest ich zaledwie 3 tysiące... Postanowiłem więc napisać kilka słów od siebie o programie, bo wart jest tego, by przedstawić go nieco w innym świetle. Do czerwca 2010 program był rozwijany przez australijską firmę Tall Emu Pty i nic nie wskazywało, że coś się w tym względzie zmieni - program rozwijał się prężnie, zbierał kolejne laury - i kiedy w czerwcu 2010 jej właściciel Mike Nash ogłosił, że sprzedał Online Armor wśród użytkowników zapanowało powszechne zamieszanie i przekonanie, że nie wróży to nic dobrego dla przyszłości zapory tym bardziej, że właścicielem została znana firma od zabezpieczeń Emsisoft z Austrii. Nowy właściciel posiadał przecież własne programy, znane i cenione na rynku i raczej spodziewano się, że OA jako samodzielna linia programów zostanie "uśmiercony". Na szczęście okazało – wbrew powszechnym dość poglądom i zgodnie z oficjalnymi komunikatami Emsisoft – że 2 miesiące później wydano kolejną wersję zapory oznaczona numerem 4.5 - tę, której zrzuty wciąż mamy w galerii programu na DP. Dziś mamy już wersję 5, spodziewana jest w niedługim czasie kolejna z po praz pierwszy w historii zapory polską lokalizacją (to wszystko dzięki Adamowi... dzięki mu za to :)... i można mieć tylko nadzieję, że programu nie spotka los, jaki spotkał wiele znanych kiedyś programów, które pod "skrzydłami" nowych właścicieli zwyczajnie zakończyły swoją historię. Dobra... rozpisałem się nieco "historycznie", czas więc przejść do samego programu. Pierwsze, co się rzuca w oczy po uruchomieniu programu, to zasadniczo zmieniony interfejs – obecny nawiązuje do ogólnego layout pozostałych programów Emsisoft czyli przejrzyście, jasno, klarownie żeby nie powiedzieć surowo, ale funkcjonalnie…trochę szkoda, bo w oknie głównym programu nie zobaczymy już zabawnego logo dawnego producenta w postaci śmiesznej i karykaturalnej nieco postaci strusia z rozczochraną czupryną J Przechodząc do kolejnych paneli mamy więc: - „Status” czyli ogólne informacje na temat włączonych ochron, tryb w którym program pracuje (wersja Free oferuje tylko tryb standardowy), przycisk aktualizacji ręcznych, przydatne linki do producenta (strona domowa, plik pomocy online, wsparcie, forum, dostęp do artykułów i nowości producenta oraz link do wysłania podejrzanych plików, które w ten sposób możemy poddać weryfikacji. - „Firewall” czyli panel z dostępem do funkcji oferowanych przez moduł zapory – w kilku zakładkach znajdziemy więc listę programów, które mają utworzone reguły sieciowe (automatycznie przez program na podstawie białej/czarnej listy oraz te, które tworzymy sami), dalej wykaz aplikacji i portów którymi łączą się z siecią (w tym miejscu również edytować własne reguły dla wybranych programów), w kolejnej zakładce znajdziemy wykryte przez program adaptery i sieci wobec których możemy ustalić czy jest dla nas zaufana czy nie, na koniec zaś listę komputerów/urządzeń, które zapora wykrywa w naszej sieci (o tych dwóch ostatnich funkcjach powiem nieco więcej osobno). - „Domains” panel, w którym możemy samemu określić (edytować), które domeny są dla nas zaufane, które mają by ć blokowane lub które mają być chronione przez zaporę, jest też jeszcze opcja wyłączająca wbudowaną w program listę zaufanych/nie zaufanych domen. - „Programs” – to miejsce związane ściśle z działaniem modułu HIPS, w którym ustalamy zachowanie się uruchamianych w systemie programów czyli lista stworzona przez program automatycznie na podstawie białych/czarnych list producenta oraz nasze własne reguły, a w następnej zakładce znajdziemy opcje blokowania podejrzanych działań, alarmów, zastosowania B/W list, połączeń z bazą sygnatur producenta (OASIS). - „Autoruns” – kontrola autostartu czyli aplikacji ładowanych z systemem – wszystkie podejrzane są zgłaszane użytkownikowi, a w trakcie normalnego już użytkowania OA powiadamia nas alertem o wszelkich próbach zmian w tym obszarze systemu. - „Anti-Keylogger” czyli lista aplikacji, których działanie zostało zakwalifikowane jako próba przechwycenia uderzeń w klawiaturę wraz z regułami ustalonymi w otrzymanym komunikacie. - „Hosts file” – w tym panelu znajdziemy listę programów, które zostały zgłoszone jako próbujące dokonać zmian w pliku hosta. - „History” czyli lista wszystkich zarejestrowanych zdarzeń – start programu, aktualizacje, tworzenie własnych reguł, itp. - „Options” czyli panel związany z ustawieniami samego programu – m.in. sposób uruchamiania OA, podłączenia do sieci, automatyczne wykrywanie sieci, częstotliwość aktualizacji, wybór języka programu, możliwość wykluczenia z ochrony wybranych programów, mamy tu również informacje o rodzaju licencji na program oraz dwie nieaktywne w wersji darmowej zakładki – zapisywanie/przywracanie ustawień oraz skróty klawiszowe do pracy z programem. Nie będę wymieniał i opisywał poszczególnych funkcji programu, ponieważ dokładną specyfikację znajdziemy na stronie producenta wraz z obszernym plikiem pomocy, poradami i wyjaśnieniami…poza tym to recenzja, więc pozwolę sobie na indywidualne podejście do tematu :) Chciałbym teraz zasygnalizować kilka ciekawych czy przydatnych funkcji, na które zwróciłem uwagę podczas pracy z programem, które przypadły mi do gustu i które czasem podnoszone były w komentarzach do programu tu na portalu: - Tryb „Run Safer” – czyli tryb bezpiecznego uruchamiania wybranych aplikacji. Czym w takim razie to „się je”? Powszechną praktyką wśród użytkowników jest korzystanie z konta administratora, co automatycznie może zezwalać na niechciane lub niepożądane modyfikacje w systemie; z drugiej stron możemy również używać kont z ograniczonymi uprawnieniami (LUA), a to z kolei nakłada restrykcje na wszystkie aplikacje i jak wiadomo w stosunku do wielu z nich często używanych bywa czasem mało komfortowe. „Run Safer” jest właśnie wyjściem z tej sytuacji czyli możliwość uruchamiania wybranych aplikacji w trybie użytkownika z ograniczonymi uprawnieniami. Zalecany jest do przeglądarek internetowych, odtwarzaczy multimedialnych, komunikatorów, programów pocztowych, programów biurowych (procesory tekstów, arkusze kalkulacyjne, tworzenie prezentacji), przeglądarek plików, menadżerów pobierania, itp. oraz uruchamiania nieznanych aplikacji. - Wspomniałem wcześniej o ciekawej i przydatnej funkcji pokazującej zainstalowane na komputerze adaptery i wykryte sieci oraz pracujące w nich urządzenia – są one w odrębnych zakładkach, ale obydwie mają zasadniczy wpływ na bezpieczeństwo w sieci. Adaptery możemy dowolnie włączać lub wyłączać, a wykrytym sieciom przyznawać status zaufanej lub nie, co skutkuje m.in. włączeniem lub wyłączeniem współdzielenia plików i drukarek. Program wykrywa również inne komputery w sieci, informując nas o ich adresie IP oraz adresie MAC, dzięki czemu widzimy, kto razem z nami z sieci korzysta i pozwala na ich kontrolę zezwalając lub blokując ich dostęp do naszej maszyny. Oczywiście poza znanymi nam komputerami możemy znaleźć na liście także intruzów, więc te dwie funkcje wspólnie mogą mieć np. zastosowanie na komputerze domowym, który jest „komputerem-matką” dla naszej sieci domowej lub na komputerach przenośnych, z których korzystamy z ogólnie dostępnych sieci w miejscach publicznych. - HIPS (Host-based Intrusion Prevention System) czyli moduł niesygnaturowego wykrywania zagrożenia realizowany poprzez analizę systemu i pracujących w nim aplikacji lub jak inni to określają „firewall procesów”, a jego działanie ma przede wszystkim znaczenie wykrywaniu tzw. „zagrożeń 0-day”. To właśnie ten moduł, który jest odpowiedzialny za komunikaty, którymi program nas „atakuje” podczas instalacji jakiegoś programu…to ten moduł, który wyskakuje z ostrzeżeniami, gdy program wykonuje nieznaną czy podejrzaną dla OA lub akcję…to ten moduł, który „katuje” i doprowadza czasem do pasji nieprzygotowanych na to użytkowników…i to również on nas ostrzega, kiedy coś nieznanego próbuje zmodyfikować system…bo taka przecież jest jego rola! Spotkałem się z opiniami, że OA Free to bardziej HIPS z możliwościami zapory, niż zapora z HIPSem…i zgodziłbym się z tym i równocześnie nie J Spotkałem takich, którzy instalują program głównie dla funkcji zapory (bo możliwości ma naprawdę bardzo przyzwoite), a HIPS często wyłączają, ale znam też i takich którzy wyłączają funkcje zapory sieciowej zostawiając sam HIPS. Dlaczego tak?…bo HIPS OA jest obecnie…śmiem prywatnie twierdzić…najdoskonalszym, najczulszym i najskuteczniejszym modułem tego typu spośród wszystkich samodzielnych programów i modułów zaimplementowanych w zaporach czy pakietach. Jego „moc” jest naprawdę spora, bo poradził sobie z tak specyficznym malware jak Gpcode czy z tak wysublimowanym i groźnym jak Stuxnet. - „Kreator wstępnej konfiguracji ustawień”…tak nazwałem po swojemu funkcję „Safety Check Wizard” czyli kreator, który pokazuje się w trakcie procesu instalacji i który czasem zniechęca użytkowników do programu poprzez znaczne czasem wydłużenie czasu do momentu, kiedy mamy program gotowy do użytku. Jego rolą nie jest utrudnienie życia użytkownikowi, ale udzielenie mu właśnie pomocy i stworzenie wstępnych reguł dla wykrytych w komputerze programów i procesów. Kreator pracuje w dwóch trybach do wyboru: albo uważamy, że komputer mamy „czysty” i tym samym wszystkiemu co wykryje ufamy…albo nie jesteśmy tego pewni i kreator skanuje komputer w kilku kolejnych etapach. Kreator wtedy skanuje komputer, wyszukuje jakie programy są w nim zainstalowane i jakie procesy są uruchomione, następnie sprawdza to wszystko z listą aplikacji zaufanych i niebezpiecznych, a na koniec przydziela wstępne reguły. Wszystko to, co wykryje a czego nie jest pewien przekazuje użytkownikowi do podjęcia decyzji. Tym samym znane, popularne i zaufane aplikacje staja się automatycznie zaufane, ich działanie dozwolone, a podczas ich uruchomienia oraz działania program nie generuje ostrzegawczych komunikatów. Na systemach świeżo zainstalowanych proces ten trwa zaledwie kilka minut, natomiast na komputerach pracujących już długo, z wieloma zainstalowanymi programami, często nie czyszczonych proces ten znacznie się wydłuża i trwa nawet do pół godziny. Ale nie jest to wina samego OA – to my niejako „utrudniamy” mu zadanie. - Na koniec zostawiłem problem aktualizacji – tak oficjalnie to program nie posiada opcji aktualizacji automatycznych, co często w opisach programu wytyka się jako wadę…i rzeczywiście w opcjach aktualizacji domyślną jest aktualizacja ręczna. Ale nic prostszego, jak to zmienić…program posiada inne opcje aktualizacji i równie dobrze możemy go aktualizować np. co godzinę, co 6 godzin, raz na dzień, raz na tydzień czy raz w miesiącu. Pełna dowolność według potrzeb i uznania użytkownika. To wszystko na temat darmowego OA… mam nadzieję, że ten opis (często bardzo subiektywny) pozwolił wyjaśnić niektóre jego funkcje i poznać go lepiej… może nawet nauczy kogoś z czytających korzystać z niego w sposób bardziej świadomy?… Kto wie? Fajnie by było :)