
TorrentLocker zmienia metodę działania, uderza w największych krajach
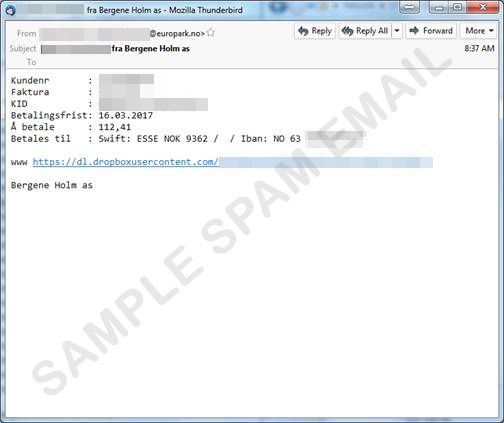
Dotychczas główną metodą rozpowszechniania szkodliwego oprogramowania ransomware o nazwie TorrentLocker były zarażone załączniki. Ostatnio jednak odkryliśmy nowe odmiany TorrentLockera (zidentyfikowane przez Trend Micro jako Ransom_CRYPTLOCK.DLFLVV, Ransom_CRYPTLOCK.DLFLVW, Ransom_CRYPTLOCK.DLFLVS i Ransom_CRYPTLOCK.DLFLVU), które wykorzystują do tego celu usługę Dropbox. Nie byliśmy zaskoczeni – w naszej prognozie na 2017 r. przewidywaliśmy, że ransomware będzie ewoluować i wykorzystywać nie tylko tradycyjne wektory ataków.