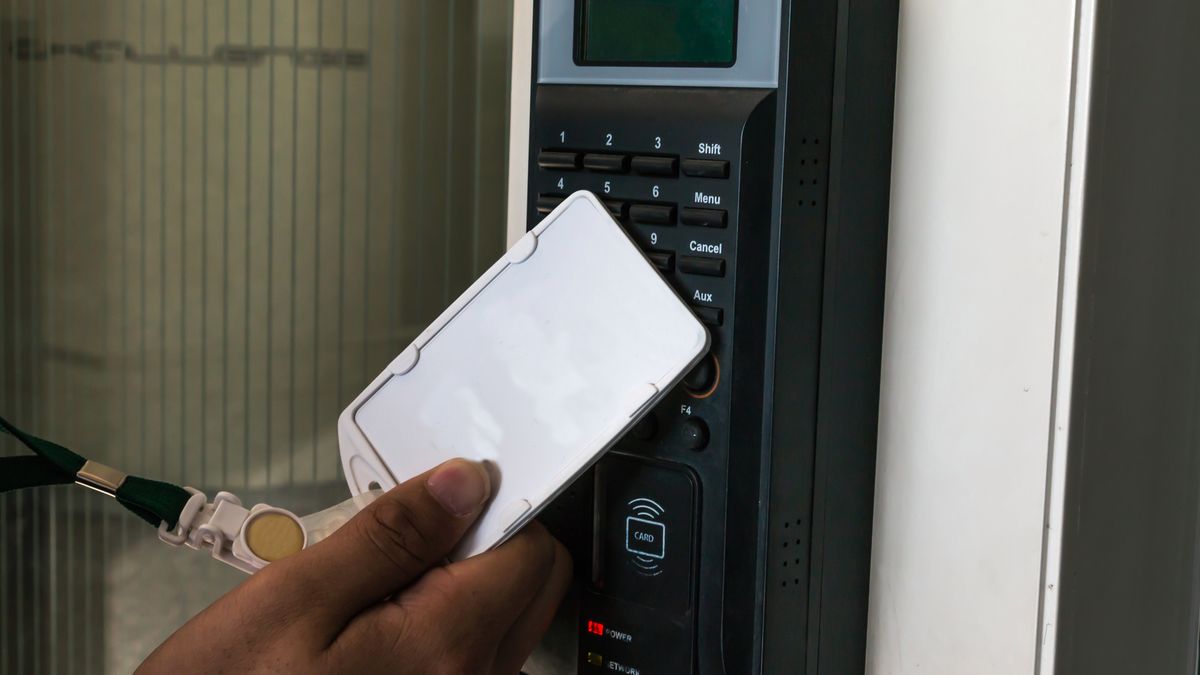


Jeden z pracowników Google, David Tomaschick, zauważył już w ubiegłym roku, że teoretycznie szyfrowane komunikaty wysyłane przez zamontowane w biurach drzwi ze sterownikami firmy Software House, są podejrzanie podobne do siebie. Dalsza ich analiza szybko wykazała, że sterowniki wykorzystują na stałe zaprogramowany klucz szyfrowania, co pozwala stosunkowo łatwo go powielać i w konsekwencji samodzielnie wysyłać do drzwi komunikaty związane ze sterowaniem zamkiem. Mając więc dostęp do firmowej sieci, w podobny sposób można było nie tylko wejść do dowolnego pomieszczenia, ale także zarządzać zamkami, mogąc w ten sposób zablokować dostęp wybranej osobie, która posługiwała się działającą dotychczas kartą dostępu.
WIDEO
Co ciekawe, Tomaschick zwrócił również uwagę, że komunikacja ze sterownikiem może zostać przeprowadzona na tyle sprytnie, by nie zostawić w systemie żadnych śladów. Problem zyskał więc szybko status priorytetowego i został rozwiązany wykorzystaniem nowych sterowników iStar v2 Board, które wykorzystują TLS. Ponadto Google wprowadził dodatkową segmentację sieci w biurach, by dodatkowo ograniczyć zasięg hipotetycznej próby podobnego ataku w przyszłości.
Jak zwraca uwagę Forbes, problem podatnych na tego typu atak zamków prawdopodobnie nadal pozostaje aktualny, jeśli w danej placówce wciąż wykorzystywane są sterowniki iStar Ultra lub IP-ACM, w których lukę wykrył Tomaschick. O komentarz zwrócono się do rzecznika Software House, ale uzyskano tylko krótką odpowiedź potwierdzającą, że problemy zostały już rozwiązane z każdym z klientów. Nie udało się uzyskać informacji, czy w każdym przypadku wiązało się to z koniecznością wymiany sprzętu i kto pokrył ewentualny koszt.

Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.