

Otrzymywane wiadomości miały sugerować, że aktualizacja jest konieczna, by uniknąć późniejszych problemów z zasięgiem. W treści pojawiał się również link do strony, gdzie możliwe było teoretyczne zaktualizowanie sterowników. W praktyce rzecz miała polegać na instalacji aplikacji wprost z pakietu APK, naturalnie po uprzednim zezwoleniu w telefonie na instalację programów z nieznanych źródeł.
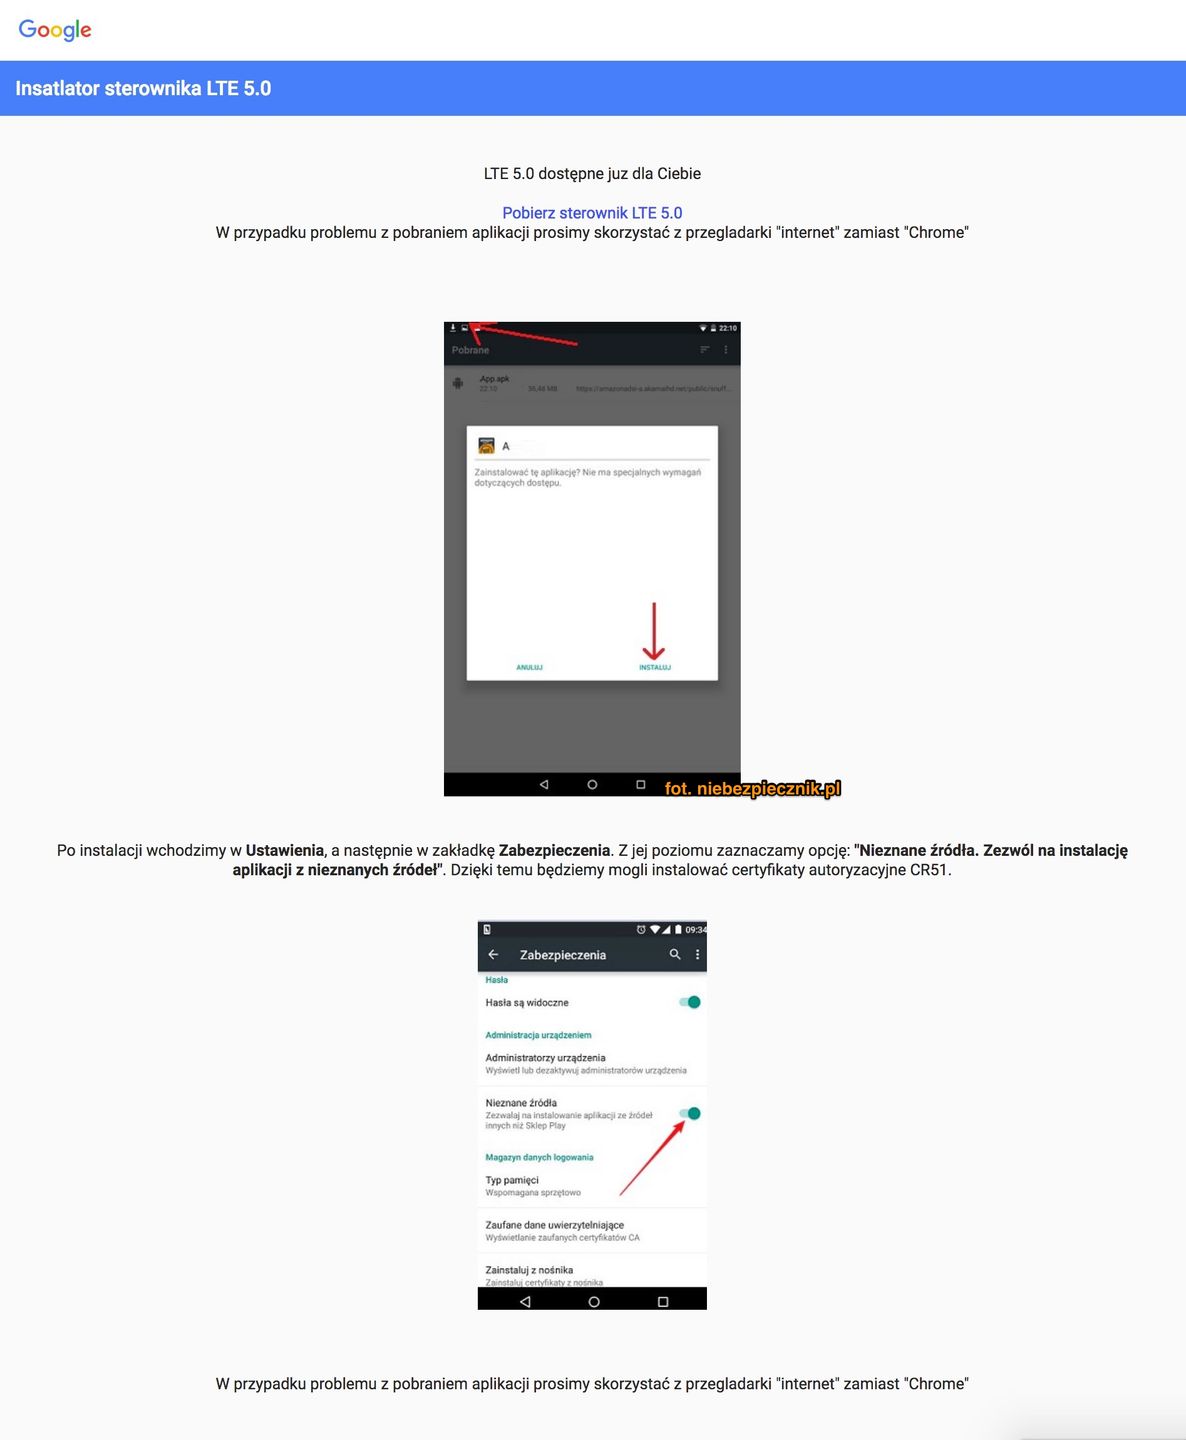
Jak nietrudno się domyślić, po instalacji smartfon ofiary infekowany był szkodliwym oprogramowaniem. W tym przypadku było ono w praktyce zdolne odczytywać i wysyłać wiadomości SMS oraz kolekcjonować (i najpewniej również przesyłać dalej) informacje o innych uprawnieniach, które wykorzystywane są w systemie.
Domena, która została wykorzystana przez atakujących została dopiero co założona, ale dobra wiadomość jest taka, że akcja została już skutecznie przerwana. Bardzo możliwe, że przyczynił się do tego rozgłos w Sieci, jednak na tę chwilę witryna pod adresem http://aktualizacja-lte5.pl/, skąd wcześniej można było pobrać szkodliwą aplikację, nie jest już dostępna. Warto jednak wciąż być czujnym, bo nie można wykluczyć, że atakujący posłużą się wkrótce innym adresem i przeprowadzą podobny atak, być może pod innym pretekstem.
WIDEO
Co ciekawe, Niebezpiecznik doszukał się również innego rodzaju ataku organizowanego przez te same osoby. Analiza plików źródła strony (gdy ta była jeszcze dostępna) pozwoliła dotrzeć do adresu IP witryny, na której znajduje się informacja o innym zagrożeniu, tym razem dotyczącym włamania na skrzynkę e-mail. Tu problemowi zaradzić miała jednak aplikacja, która nie jest już dostępna do pobrania, więc w tym przypadku ryzyko również zostało już wyeliminowane.

Redaktor Prowadzący dobreprogramy.pl, dziennikarz obszaru Technologie w Wirtualnej Polsce. Śledzi tematykę cyberbezpieczeństwa, systemów operacyjnych, aplikacji "dla każdego" oraz technologii w świecie motoryzacji i smart home. W branży od 2014 roku.